Bảo mật và tuân thủ
Luật Bảo vệ dữ liệu cá nhân 2025 (thay Nghị định 13/2023), PCI-DSS, GDPR, SOC 2 và danh mục rà soát an toàn. Viết cho người quyết định, không cần biết kỹ thuật.
An ninh mạng là gì: quy định và giải pháp cho doanh nghiệp
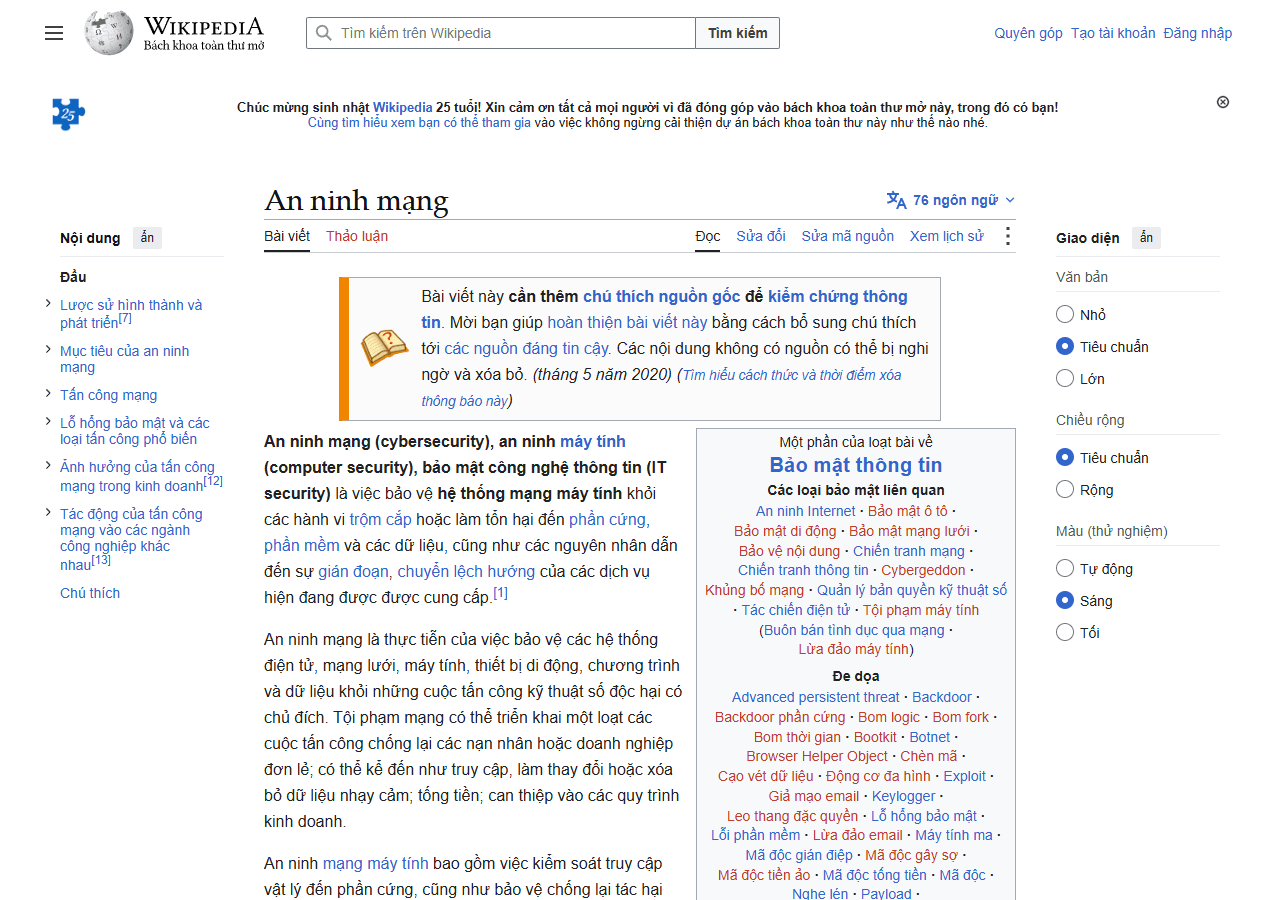
An ninh mạng là tập hợp các biện pháp bảo vệ hệ thống máy tính, dữ liệu và mạng nội bộ khỏi các cuộc tấn công, truy cập trái phép. Bài giải thích các mối đe doạ an ninh mạng phổ biến với doanh nghiệp nhỏ, quy định pháp luật liên quan, và các giải pháp cơ bản, chi phí hợp lý để nâng cao an ninh mạng cho doanh nghiệp.
Chứng thư số là gì: vai trò trong chữ ký số doanh nghiệp
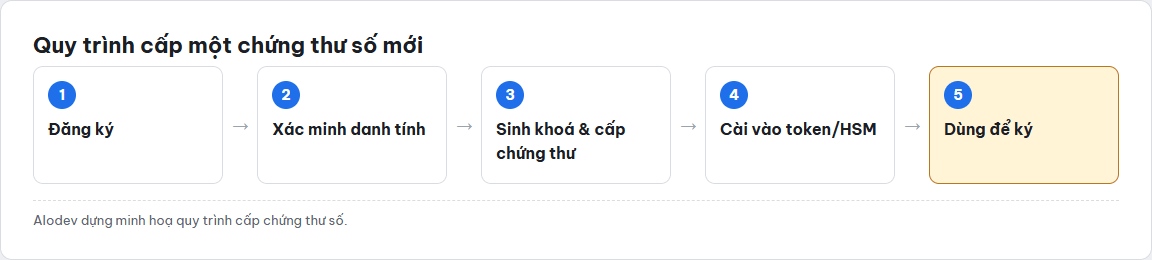
Chứng thư số là tệp dữ liệu điện tử do tổ chức cung cấp dịch vụ chứng thực cấp, xác nhận một cặp khoá mã hoá gắn với đúng danh tính doanh nghiệp hoặc cá nhân. Bài viết giải thích chứng thư số khác chữ ký số ở đâu và quy trình cấp một chứng thư số mới.
Cơ sở dữ liệu cho doanh nghiệp: hệ quản trị CSDL là gì và bảo mật dữ liệu ra sao
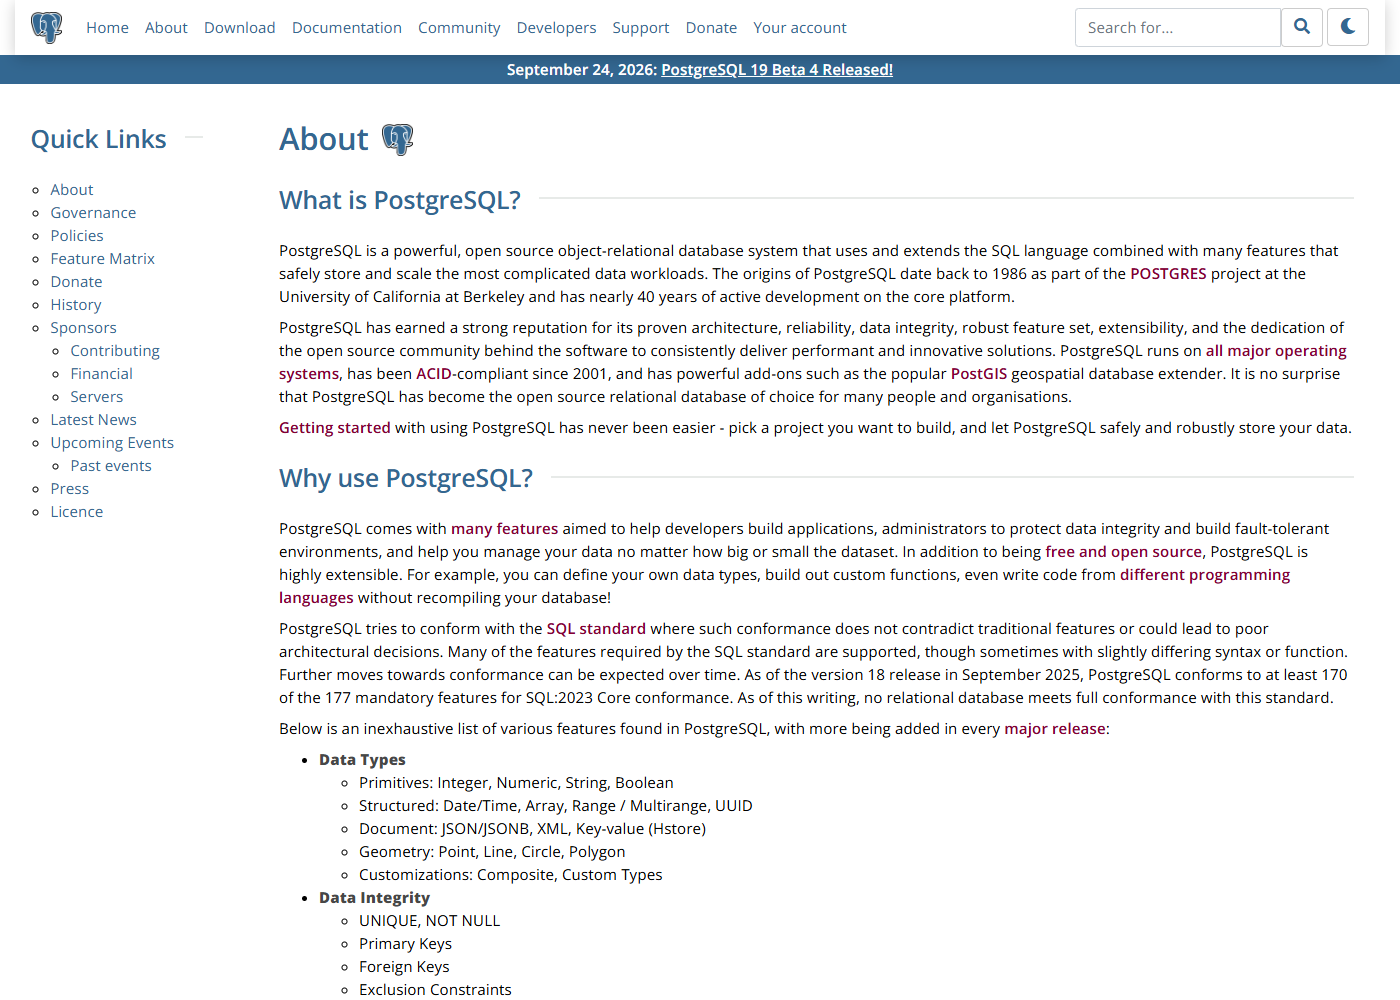
Cơ sở dữ liệu là nơi lưu toàn bộ thông tin vận hành của doanh nghiệp, từ đơn hàng tới khách hàng. Bài giải thích hệ quản trị cơ sở dữ liệu làm việc gì, khác gì so với một tệp Excel, những rủi ro bảo mật cơ sở dữ liệu hay gặp theo chuẩn OWASP, và câu nên hỏi trước khi ký hợp đồng phần mềm.
Bảo mật website doanh nghiệp: những điều chủ doanh nghiệp cần biết
Viết cho người ra quyết định, không cần biết kỹ thuật: vì sao bảo mật website không chỉ là việc của IT, những câu hỏi nên hỏi vendor trước khi ký hợp đồng, và khi nào cần thuê audit chuyên sâu.
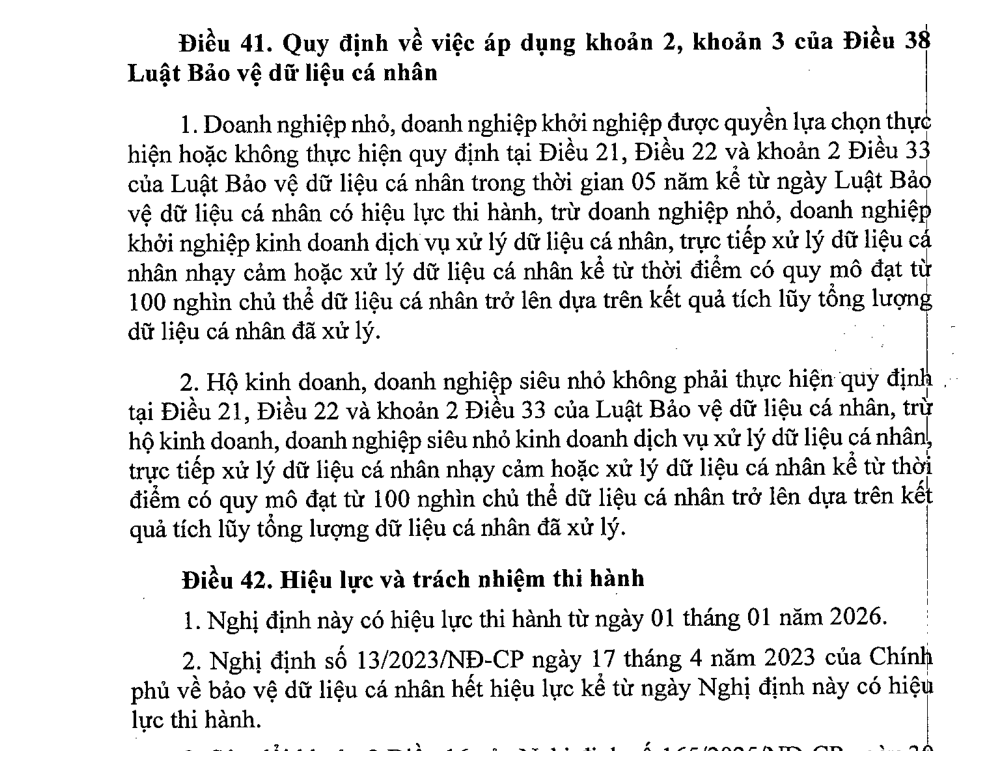
Nghị định 13 đã hết hiệu lực: checklist 20 mục tuân thủ Luật Bảo vệ dữ liệu cá nhân 2025 cho website
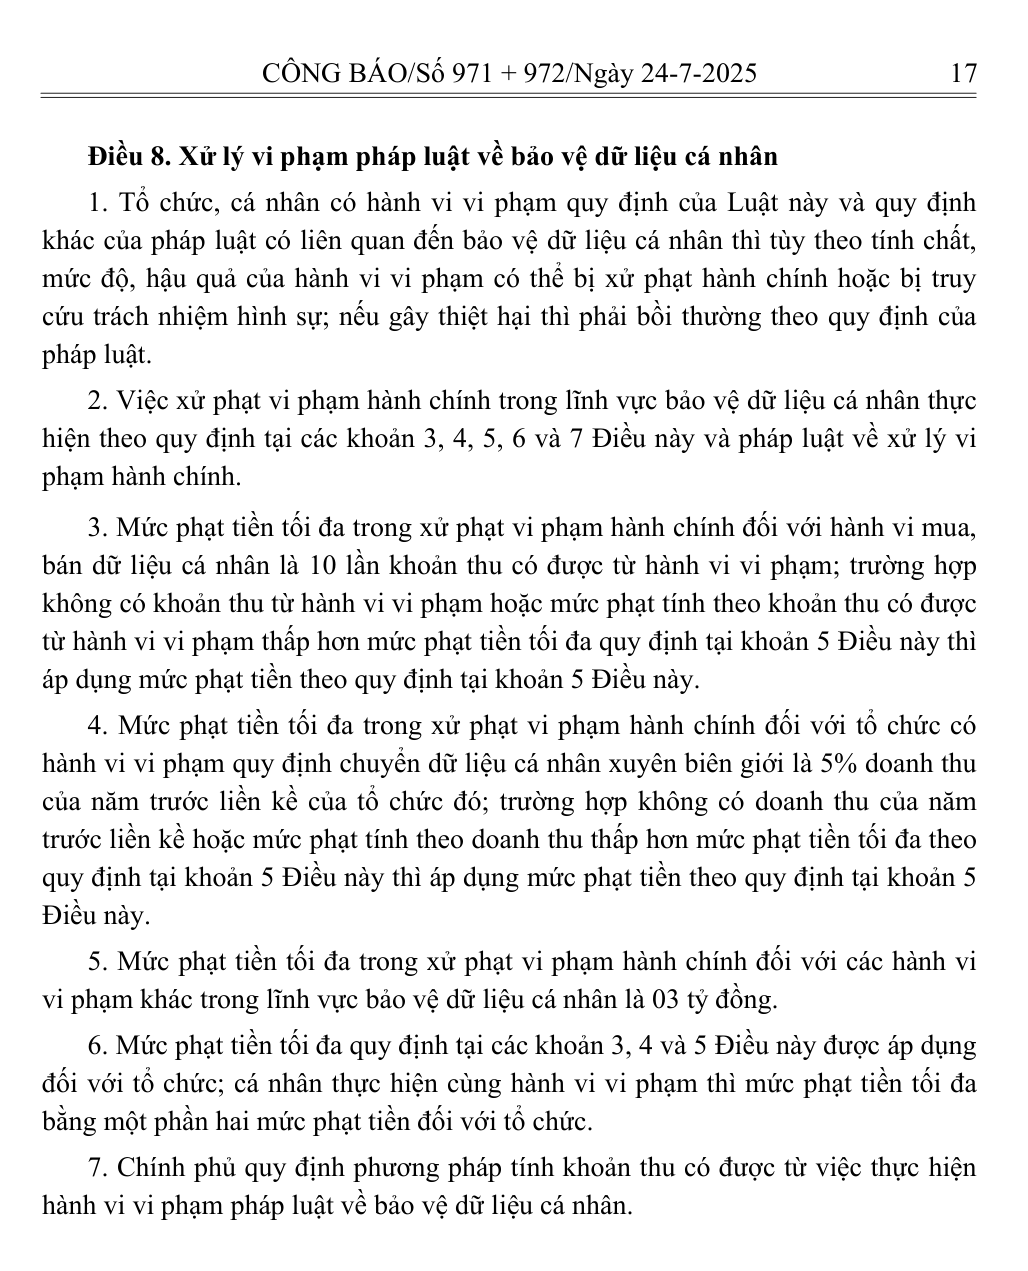
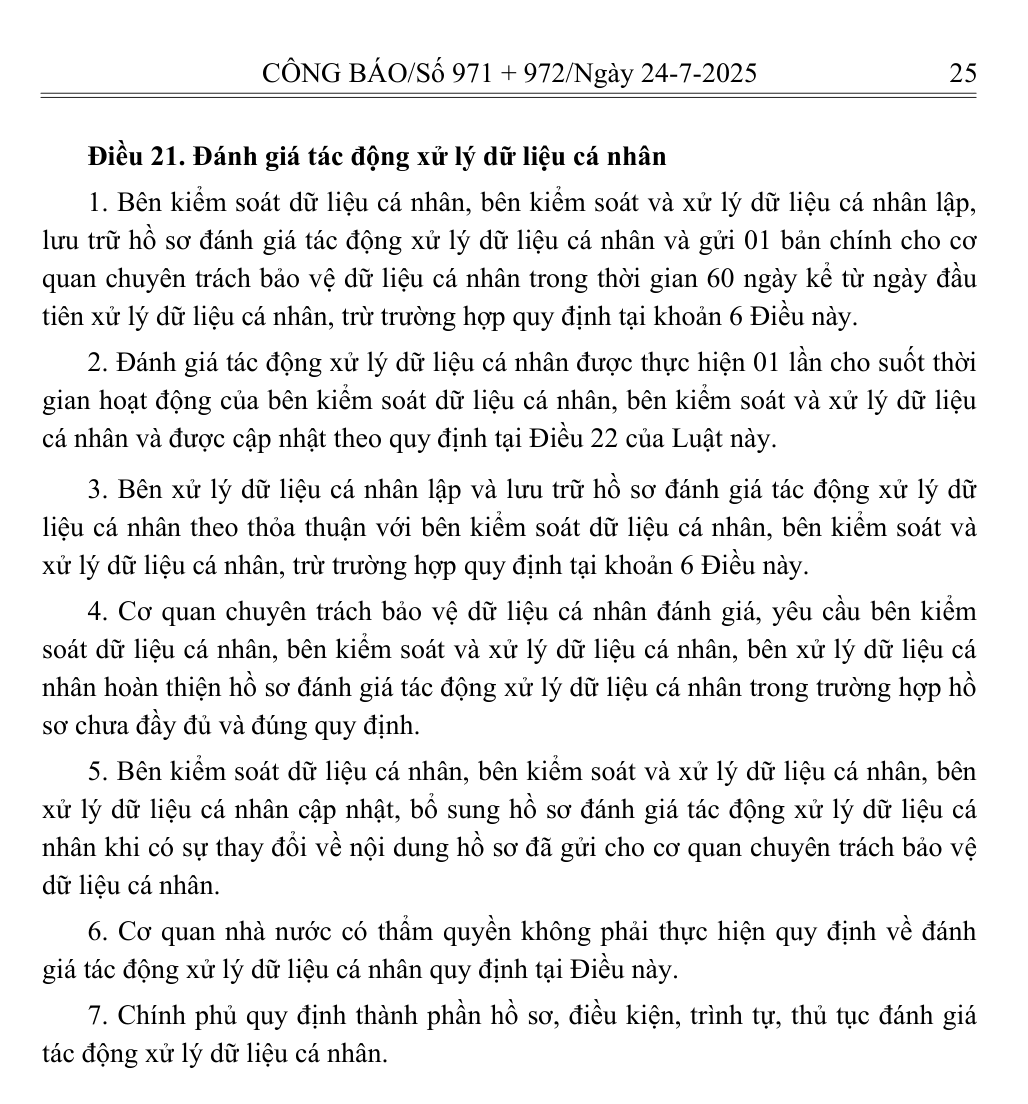
Nghị định 13/2023/NĐ-CP hết hiệu lực từ 01/01/2026, thay bằng Luật Bảo vệ dữ liệu cá nhân 91/2025/QH15 và Nghị định 356/2025/NĐ-CP. Bài này là checklist 20 mục đã cập nhật theo luật mới cho website, app và CRM: form, cookie, lưu trữ, phân quyền, hồ sơ đánh giá tác động, báo vi phạm trong 72 giờ. Mức phạt tối đa ghi trong luật: 3 tỷ đồng, 5% doanh thu với vi phạm chuyển dữ liệu xuyên biên giới.
PCI-DSS compliance cho doanh nghiệp e-commerce Việt - checklist 12 yêu cầu
PCI-DSS là chuẩn bảo mật quốc tế cho doanh nghiệp xử lý thẻ tín dụng. E-commerce VN chấp nhận Visa/Master phải tuân thủ. Bài này giải thích 12 yêu cầu + 4 level (1-4) + cost compliance + cách giảm scope qua tokenization.
GDPR và doanh nghiệp Việt bán qua EU - checklist tuân thủ
Doanh nghiệp Việt bán sản phẩm/dịch vụ cho khách EU phải tuân thủ GDPR - không quan trọng bạn ở đâu. Phạt lên 4% revenue toàn cầu. Bài này là checklist tuân thủ + so sánh với Luật Bảo vệ dữ liệu cá nhân 2025 của Việt Nam (thay Nghị định 13/2023).
Security audit checklist 30 mục + pentest là gì cho doanh nghiệp
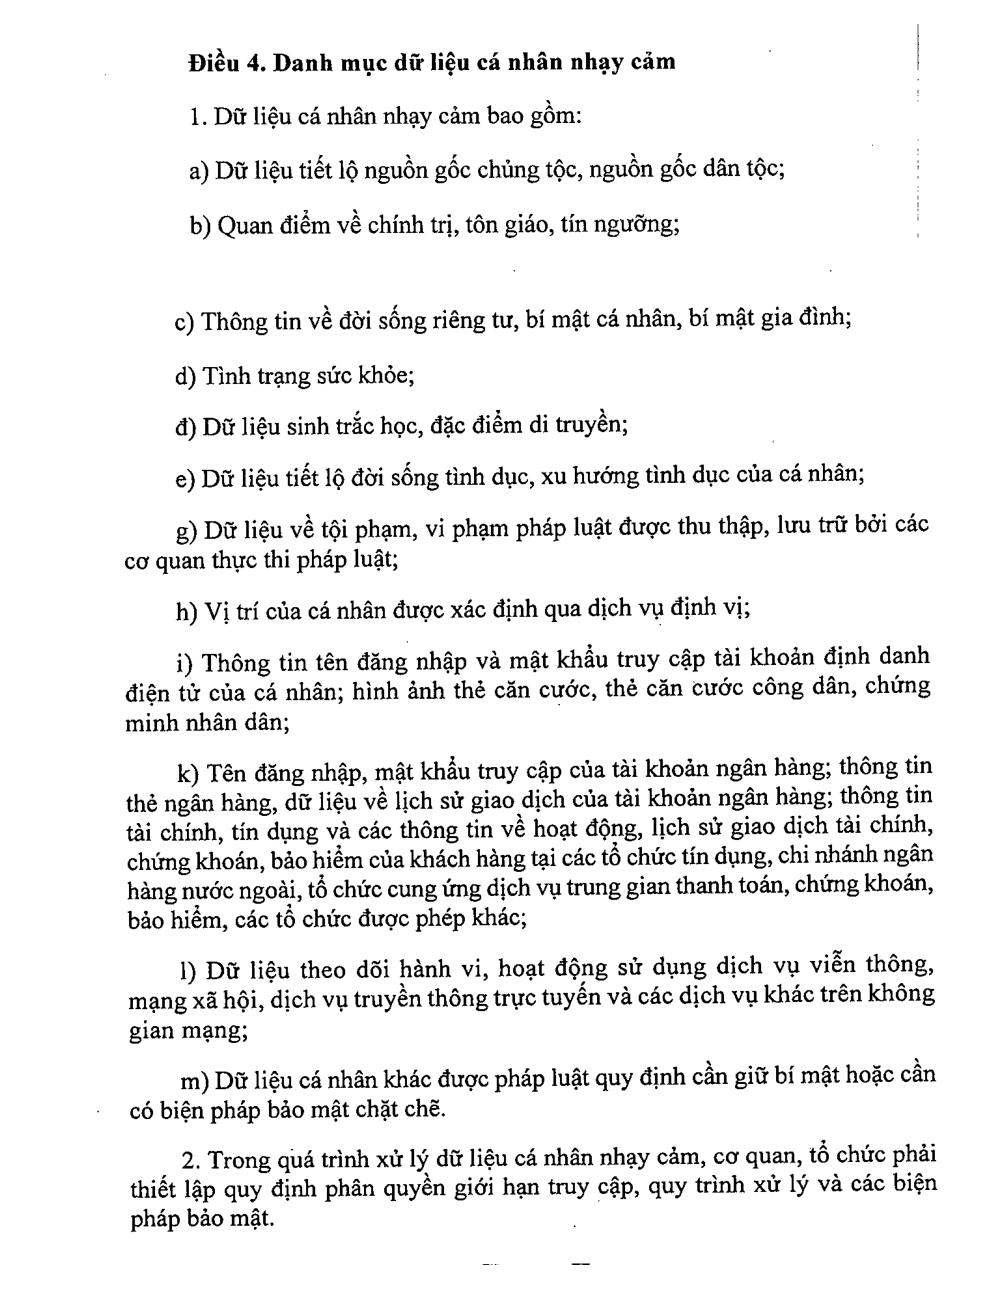
Audit security 12 mục cơ bản đã làm được. Khi cần level chuyên nghiệp hơn, đây là 30 mục comprehensive + giải thích pentest cho non-tech CEO. Bao gồm OWASP Top 10 + Vietnamese context (Luật Bảo vệ dữ liệu cá nhân 2025, e-invoice).
SOC 2 cho doanh nghiệp Việt - cần không và khi nào
SOC 2 là chuẩn audit security của AICPA (Mỹ). Doanh nghiệp Việt bán SaaS B2B cho khách Mỹ/EU thường được hỏi "có SOC 2 không". Bài này giải thích đơn giản + cost + khi nào worth investment.

Nhận bài mới
Để lại email để nhận bài mới của series Bảo mật và tuân thủ, hoặc theo dõi bằng RSS.
RSS Bảo mật và tuân thủ