Cơ sở dữ liệu (CSDL) là một tập hợp dữ liệu được tổ chức có cấu trúc để lưu trữ, truy vấn và cập nhật một cách có hệ thống, còn hệ quản trị cơ sở dữ liệu (DBMS, Database Management System) là phần mềm đứng giữa để ứng dụng và người dùng thao tác với dữ liệu đó một cách an toàn, nhất quán, mà không cần biết dữ liệu vật lý được lưu ở đâu trên ổ đĩa. Nhận định của bài: phần lớn chủ doanh nghiệp chỉ nhìn thấy giao diện phần mềm phía trên, còn cơ sở dữ liệu phía dưới là nơi thật sự quyết định dữ liệu có an toàn, có tra cứu nhanh, và có phục hồi được khi có sự cố hay không.
Bài viết cho người đọc dòng công nghệ trong báo giá phần mềm hoặc hợp đồng thi công: chủ doanh nghiệp, người phụ trách chọn nhà cung cấp phần mềm. Không có câu lệnh kỹ thuật, chỉ có những gì ảnh hưởng tới an toàn dữ liệu và chi phí về sau.
Vì sao một tệp Excel không phải là cơ sở dữ liệu đúng nghĩa
| Tiêu chí | Tệp Excel | Hệ quản trị CSDL |
|---|---|---|
| Nhiều người cùng sửa một lúc | Dễ ghi đè lên nhau, dễ mất dữ liệu người sửa sau | Kiểm soát việc nhiều người ghi cùng lúc, tránh ghi đè |
| Khối lượng dữ liệu lớn | Chậm hẳn khi tới vài trăm nghìn dòng | Vẫn nhanh tới hàng chục triệu dòng nếu đánh chỉ mục đúng |
| Toàn vẹn dữ liệu | Không có ràng buộc, dễ nhập sai định dạng, trùng lặp | Đặt được ràng buộc: không trùng mã, không để trống trường bắt buộc |
| Phân quyền truy cập | Khó chia quyền xem, sửa theo từng người, từng bảng | Phân quyền chi tiết theo người dùng, theo bảng, theo cột |
Một cửa hàng nhỏ vài chục đơn mỗi ngày vẫn có thể tạm ổn với Excel, nhưng khi doanh nghiệp có nhiều nhân viên cùng nhập liệu, cần phân quyền ai xem được gì, hoặc dữ liệu bắt đầu lên tới hàng chục nghìn dòng trở lên, việc chuyển sang một hệ quản trị cơ sở dữ liệu thật trở thành cần thiết, không còn là lựa chọn nâng cao.
PostgreSQL: một hệ quản trị cơ sở dữ liệu mã nguồn mở phổ biến
PostgreSQL, theo giới thiệu chính thức trên postgresql.org (tra ngày 26/09/2026), là một hệ quản trị cơ sở dữ liệu quan hệ đối tượng mã nguồn mở với hơn 35 năm phát triển tích cực, nổi tiếng về độ tin cậy, tính năng phong phú và hiệu năng, được coi là hệ quản trị cơ sở dữ liệu mã nguồn mở tiên tiến nhất hiện có. Bản thân hệ thống ALODEV AIO, phần mềm quản trị nhân sự và chấm công nội bộ của ALODEV, cũng dùng PostgreSQL làm hệ quản trị cơ sở dữ liệu chính, không phải một lựa chọn lý thuyết mà là công nghệ đang chạy thật mỗi ngày.
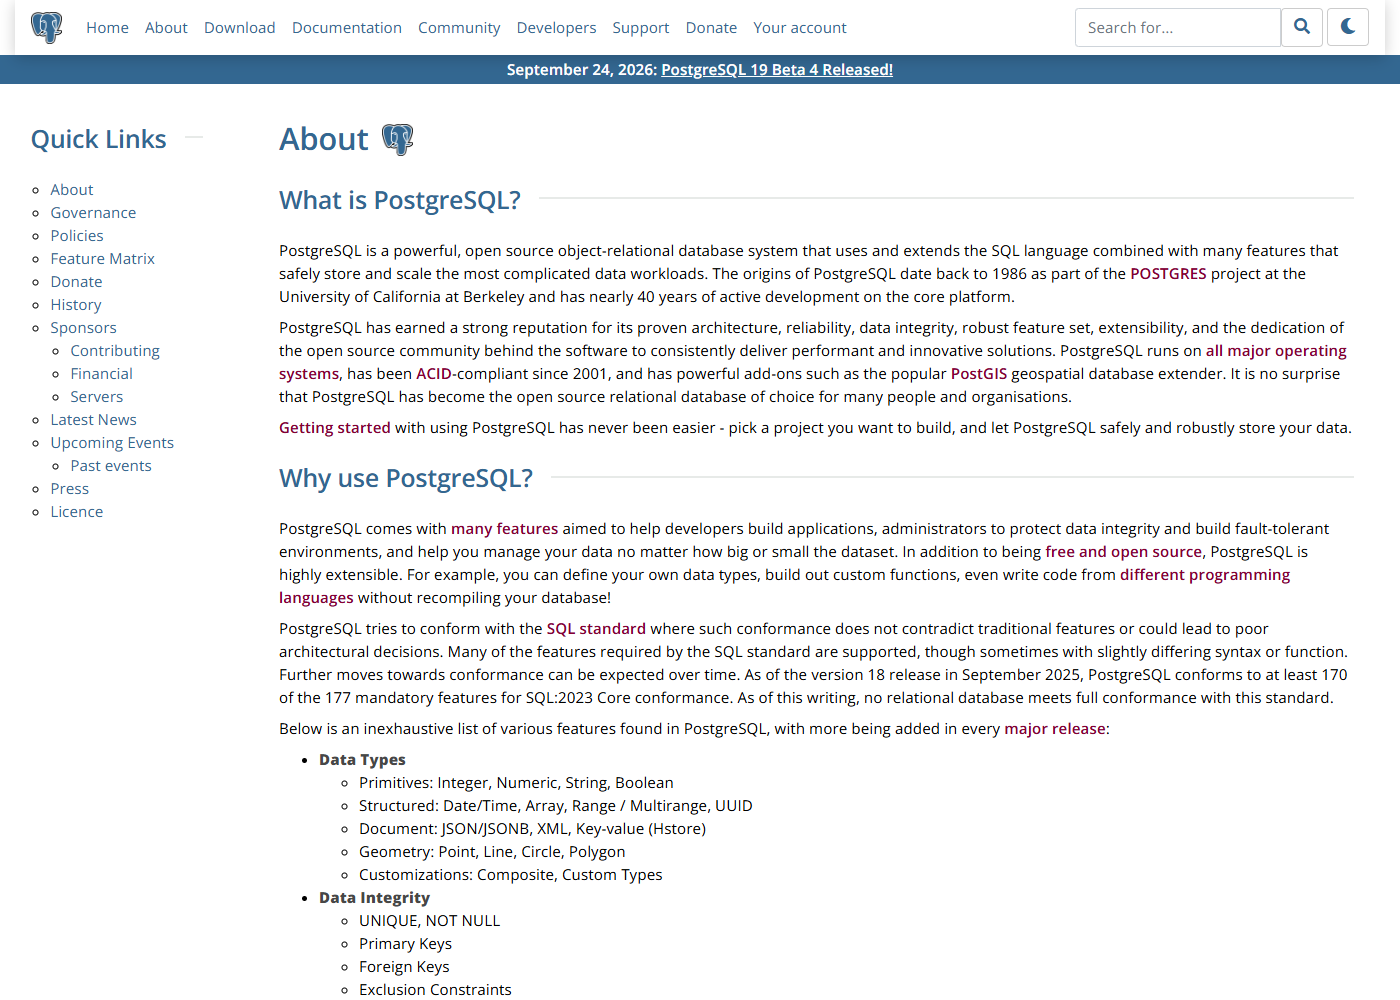
Việc dùng mã nguồn mở không có nghĩa là miễn phí hoàn toàn: chi phí bản quyền phần mềm bằng không, nhưng vẫn cần nhân sự biết vận hành, sao lưu định kỳ, và theo dõi các bản vá bảo mật được công bố, đúng như với bất kỳ hệ quản trị cơ sở dữ liệu trả phí nào khác.
Rủi ro bảo mật cơ sở dữ liệu hay gặp nhất: tấn công chèn câu lệnh (SQL Injection)
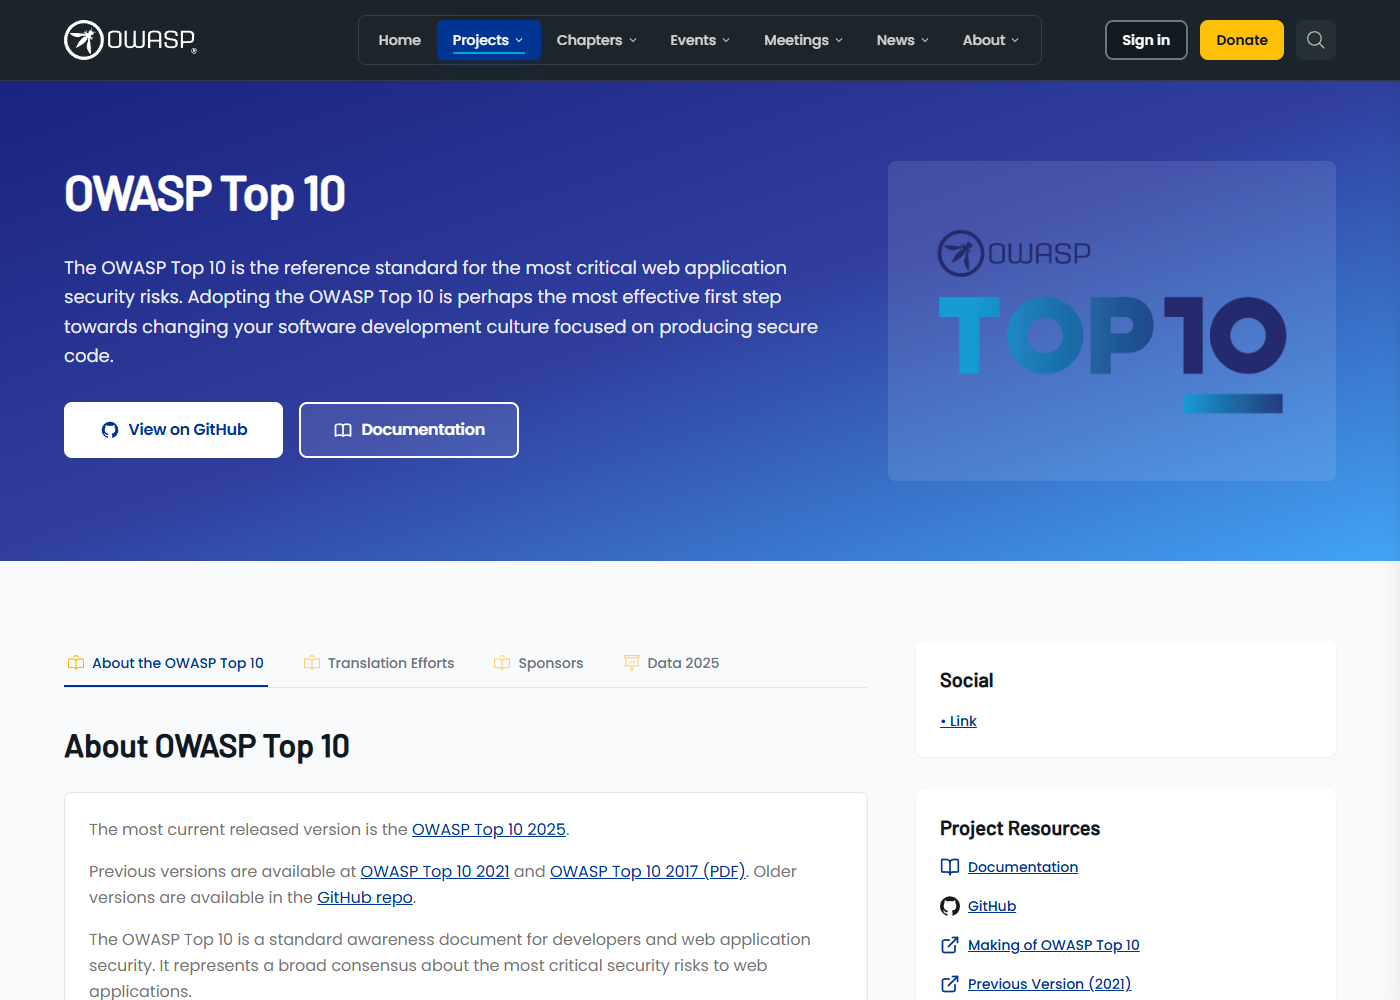
Trong danh sách OWASP Top 10, tập hợp mười rủi ro bảo mật nghiêm trọng nhất với ứng dụng web do tổ chức phi lợi nhuận OWASP (Open Worldwide Application Security Project) tổng hợp và cập nhật định kỳ (tra ngày 26/09/2026), lỗi chèn mã độc (Injection), bao gồm chèn câu lệnh SQL vào ô nhập liệu, luôn nằm trong nhóm rủi ro hàng đầu qua nhiều phiên bản liên tiếp. Với một trang đăng nhập hoặc ô tìm kiếm không được viết đúng cách, kẻ tấn công có thể chèn một đoạn câu lệnh vào ô nhập để đọc trộm hoặc xoá dữ liệu trong cơ sở dữ liệu, thay vì chỉ nhập một từ khoá tìm kiếm bình thường.
Bốn việc nên làm để bảo vệ dữ liệu doanh nghiệp trong cơ sở dữ liệu
- Sao lưu dữ liệu định kỳ, tự động, và thử khôi phục lại thử ít nhất một lần để chắc chắn bản sao lưu dùng được khi cần.
- Phân quyền truy cập theo đúng vai trò: nhân viên bán hàng không cần quyền xem toàn bộ dữ liệu tài chính công ty.
- Mã hoá các trường dữ liệu nhạy cảm (mật khẩu, số căn cước, thông tin thanh toán) thay vì lưu ở dạng đọc được trực tiếp.
- Yêu cầu đơn vị thi công phần mềm xác nhận có dùng câu lệnh tham số hoá khi truy vấn dữ liệu, tránh lỗ hổng chèn mã độc.
Một điểm dễ bị bỏ qua là bảo mật cơ sở dữ liệu không chỉ nằm ở việc chống tấn công từ bên ngoài, mà còn ở việc kiểm soát ai bên trong công ty được xem gì. Một nhân viên cũ nghỉ việc mà vẫn còn tài khoản truy cập cơ sở dữ liệu, hoặc một thực tập sinh được cấp quyền xem toàn bộ dữ liệu khách hàng để làm một việc nhỏ, đều là những lỗ hổng thực tế phổ biến hơn nhiều so với các cuộc tấn công công nghệ cao.
Câu hỏi thường gặp
Doanh nghiệp nhỏ có cần thuê chuyên gia quản trị cơ sở dữ liệu riêng không?
Thường chưa cần một vị trí toàn thời gian. Với quy mô nhỏ, việc sao lưu định kỳ và phân quyền cơ bản có thể do đơn vị thi công phần mềm thiết lập sẵn, doanh nghiệp chỉ cần kiểm tra định kỳ các việc đó có đang chạy đúng không.
SQL Injection có còn là rủi ro phổ biến trong năm 2026 không?
Có. Dù là một lỗ hổng đã được biết tới từ lâu, lỗi chèn mã độc vẫn liên tục nằm trong danh sách OWASP Top 10 vì nhiều hệ thống mới vẫn mắc lỗi cơ bản này khi lập trình viên ghép chuỗi truy vấn không đúng cách.
Cơ sở dữ liệu mã nguồn mở như PostgreSQL có kém an toàn hơn cơ sở dữ liệu trả phí không?
Không có bằng chứng cho thấy điều đó. Độ an toàn phụ thuộc chủ yếu vào cách cấu hình, phân quyền và cập nhật bản vá, không phụ thuộc vào việc phần mềm đó là mã nguồn mở hay trả phí.
Sao lưu dữ liệu bao lâu một lần là đủ?
Tuỳ mức độ dữ liệu thay đổi mỗi ngày; nhiều hệ thống doanh nghiệp sao lưu tự động hằng ngày là đủ, hệ thống giao dịch liên tục có thể cần sao lưu thường xuyên hơn. Quan trọng hơn tần suất là việc thử khôi phục thử để chắc chắn bản sao lưu dùng được.
Làm sao biết một nhà cung cấp phần mềm có coi trọng bảo mật cơ sở dữ liệu không?
Hỏi thẳng về cách phân quyền, tần suất sao lưu, và cách phòng chống chèn mã độc khi truy vấn dữ liệu. Một đơn vị có kinh nghiệm sẽ trả lời cụ thể ngay, còn câu trả lời chung chung hoặc né tránh là dấu hiệu cần cân nhắc thêm.