Phần lớn tài liệu về bảo mật website viết cho người trực tiếp thao tác kỹ thuật: danh sách mục cần kiểm tra, công cụ cần chạy, cấu hình cần bật. Bài này viết cho người khác: chủ doanh nghiệp hoặc người quản lý không trực tiếp làm kỹ thuật, nhưng là người ký hợp đồng với vendor, người chịu trách nhiệm khi có sự cố, và người cần biết đủ để hỏi đúng câu hỏi. Nếu cần danh sách thao tác cụ thể để tự kiểm tra hoặc thuê kiểm tra, phần cuối bài dẫn tới hai bài checklist chi tiết.
Vì sao bảo mật website không chỉ là việc của IT
Khi website bị xâm nhập hoặc dữ liệu khách hàng bị lộ, thiệt hại không dừng ở việc sửa lỗi kỹ thuật. Doanh nghiệp đối mặt với mất niềm tin từ khách hàng, gián đoạn kinh doanh trong lúc xử lý sự cố, và trách nhiệm pháp lý theo quy định bảo vệ dữ liệu cá nhân hiện hành. Đây là những hậu quả mà người đứng đầu doanh nghiệp gánh chịu, không phải chỉ người phụ trách kỹ thuật, nên quyết định đầu tư bao nhiêu cho bảo mật nên xuất phát từ cấp quản lý, không phó mặc hoàn toàn cho đội kỹ thuật tự quyết.
Những rủi ro thật doanh nghiệp có thể gặp
- Dữ liệu khách hàng bị truy cập trái phép: tên, số điện thoại, địa chỉ, và với website bán hàng có thể là thông tin liên quan tới giao dịch.
- Website bị chèn mã độc, dùng để phát tán phần mềm độc hại tới người truy cập, hoặc dùng để chuyển hướng người dùng sang trang lừa đảo mà chủ website không hề hay biết.
- Website bị chiếm quyền quản trị, nội dung bị thay đổi hoặc xoá, gây gián đoạn kinh doanh cho tới khi khôi phục được từ bản sao lưu.
- Hệ thống bị quá tải do tấn công từ chối dịch vụ, khiến website không truy cập được trong thời gian diễn ra tấn công, đặc biệt tốn kém nếu trùng vào đợt cao điểm kinh doanh.
Những câu hỏi nên hỏi vendor trước khi ký hợp đồng
- Ai chịu trách nhiệm cập nhật bảo mật sau khi bàn giao: doanh nghiệp tự làm, hay vendor có gói bảo trì đi kèm, và gói đó kéo dài bao lâu.
- Dữ liệu khách hàng được lưu trữ ở đâu, có mã hoá không, và ai trong đội vendor có quyền truy cập vào dữ liệu đó.
- Có sao lưu định kỳ không, tần suất bao lâu, và vendor có thể chứng minh đã từng khôi phục thử từ bản sao lưu hay chưa.
- Mã nguồn và quyền quản trị hệ thống có được bàn giao đầy đủ cho doanh nghiệp không, hay chỉ vendor giữ quyền truy cập, khiến doanh nghiệp bị phụ thuộc hoàn toàn nếu muốn đổi đối tác sau này.
- Khi có sự cố bảo mật, quy trình phản hồi và thông báo cho doanh nghiệp diễn ra như thế nào, trong bao lâu.
Bốn thói quen cơ bản không cần biết kỹ thuật vẫn giám sát được
- HTTPS luôn bật cho toàn bộ website, nhận biết bằng biểu tượng ổ khoá trên thanh địa chỉ trình duyệt. Thiếu HTTPS là dấu hiệu cơ bản nhất cho thấy website chưa được cấu hình đúng chuẩn tối thiểu.
- Có sao lưu định kỳ và đã từng thử khôi phục. Hỏi thẳng đội kỹ thuật hoặc vendor lần khôi phục thử gần nhất là khi nào, không chỉ tin vào lời khẳng định có sao lưu.
- Phân quyền truy cập theo đúng vai trò. Không phải ai trong công ty cũng cần quyền quản trị toàn bộ website. Người nghỉ việc cần được thu hồi quyền truy cập ngay, không để tồn đọng.
- Cập nhật phần mềm và các thành phần liên quan đều đặn. Với website dùng nền tảng có sẵn (như WordPress), việc trì hoãn cập nhật là một trong những nguyên nhân phổ biến nhất dẫn tới bị xâm nhập.
Khi nào cần thuê audit bảo mật chuyên sâu
Bốn thói quen cơ bản ở trên là mức tối thiểu, phù hợp với hầu hết website giới thiệu doanh nghiệp quy mô vừa và nhỏ. Khi website xử lý khối lượng giao dịch lớn, lưu trữ dữ liệu nhạy cảm ở quy mô đáng kể, hoặc thuộc ngành có yêu cầu tuân thủ riêng, nên cân nhắc thuê một đơn vị chuyên bảo mật để rà soát theo phương pháp bài bản hơn, bao gồm cả việc thử tấn công có kiểm soát để tìm lỗ hổng trước khi kẻ xấu tìm ra. Hai bài viết dưới đây có danh sách thao tác cụ thể cho việc này, một bài dành cho tự kiểm tra cơ bản, một bài dành cho mức chuyên sâu hơn.
Trước khi thuê audit, đội phát triển có thể tự rà theo danh sách OWASP Top 10; bài áp OWASP Top 10 cho ứng dụng Node.js và React trên blog của founder ALODEV là điểm khởi đầu dễ theo.
Trách nhiệm pháp lý cần biết
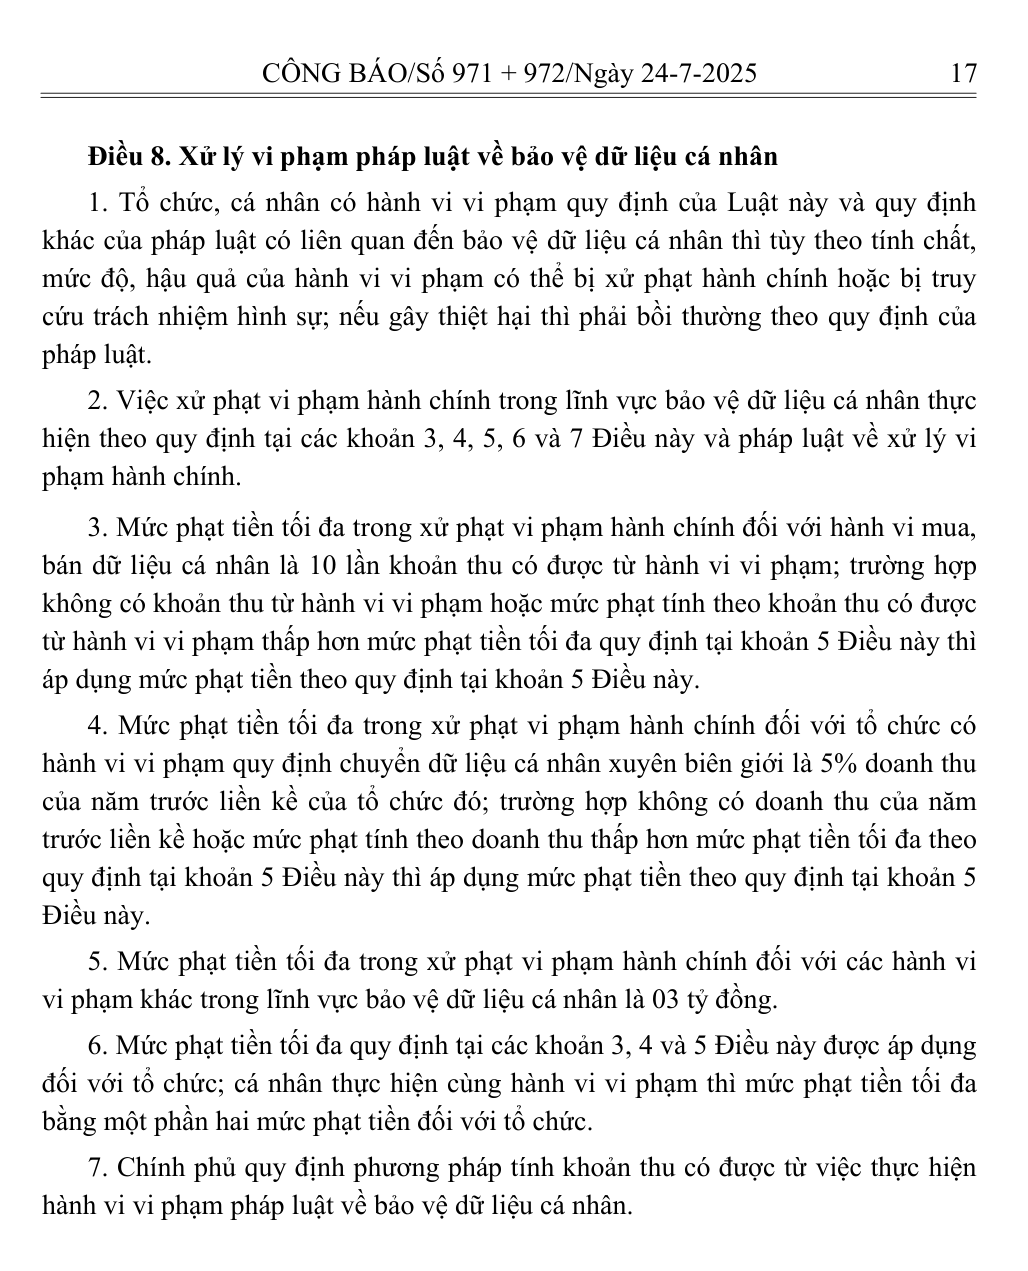
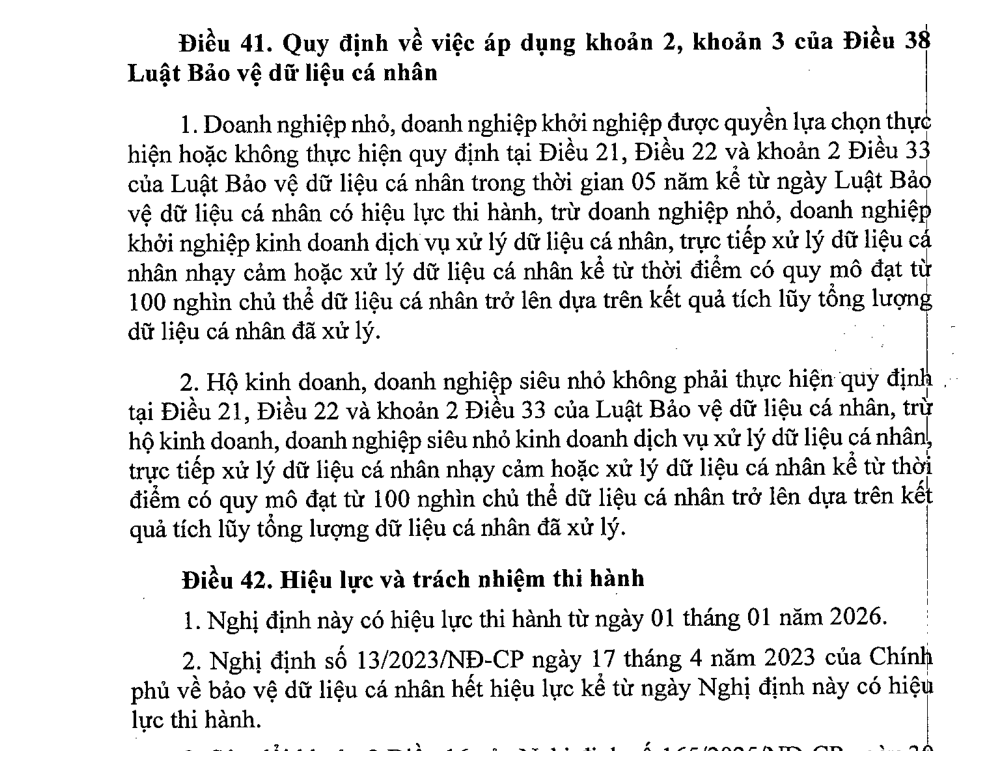
Luật Bảo vệ dữ liệu cá nhân số 91/2025/QH15 (hiệu lực 01/01/2026, thay Nghị định 13/2023/NĐ-CP) và Nghị định 356/2025/NĐ-CP đặt ra nghĩa vụ cụ thể cho bên thu thập và xử lý dữ liệu cá nhân, bao gồm cả một website doanh nghiệp có form thu thập thông tin khách hàng. Đây không phải quy định chỉ áp dụng cho doanh nghiệp công nghệ lớn, mà áp dụng cho bất kỳ website nào có thu thập tên, số điện thoại, hoặc thông tin cá nhân khác của người dùng. Doanh nghiệp nên rà soát website của mình theo danh mục tuân thủ liên quan tới luật này, không chỉ dừng lại ở khía cạnh kỹ thuật thuần tuý.
Sai lầm thường gặp
- Cho rằng bảo mật là việc một lần làm xong khi ra mắt website, trong khi thực tế cần theo dõi và cập nhật liên tục theo thời gian.
- Không đọc kỹ điều khoản về bảo trì và bảo mật trong hợp đồng với vendor, dẫn tới hiểu nhầm rằng vendor sẽ tự động xử lý mọi vấn đề bảo mật sau khi bàn giao trong khi thực tế không nằm trong gói đã ký.
- Chỉ đầu tư vào bảo mật sau khi đã xảy ra sự cố, thay vì coi đây là một khoản chi phí phòng ngừa cần tính từ đầu dự án.
- Không có ai trong công ty nắm được thông tin đăng nhập quản trị ngoài phía vendor, khiến doanh nghiệp mất quyền kiểm soát thực sự với chính website của mình.
ALODEV cam kết bàn giao đầy đủ mã nguồn, quyền quản trị và có gói bảo trì bảo mật rõ ràng cho các dự án website đã triển khai. Nếu doanh nghiệp cần tư vấn cụ thể cho website hiện tại, đội ALODEV sẵn sàng trao đổi.
Câu hỏi thường gặp
Website nhỏ, ít truy cập có cần quan tâm bảo mật không?
Có. Phần lớn cuộc tấn công vào website không nhắm riêng vào một doanh nghiệp cụ thể, mà là quét tự động hàng loạt website tìm lỗ hổng phổ biến, bất kể quy mô hay lượng truy cập. Website nhỏ vẫn là mục tiêu nếu có lỗ hổng dễ khai thác.
Ai nên chịu trách nhiệm bảo mật website trong công ty không có đội IT riêng?
Nên chỉ định rõ một người (thường là người quản lý vận hành hoặc marketing phụ trách website) làm đầu mối theo dõi, kể cả khi công việc kỹ thuật thuê ngoài. Người này không cần biết code, chỉ cần biết hỏi đúng câu hỏi với vendor và nắm được lịch cập nhật, sao lưu đang diễn ra thế nào.
Chi phí cho bảo mật website có đắt không?
Mức chi phí phụ thuộc vào quy mô và mức độ nhạy cảm của dữ liệu website đang xử lý. Với website giới thiệu doanh nghiệp thông thường, phần lớn chi phí nằm trong gói bảo trì thông thường (cập nhật, sao lưu, HTTPS). Audit chuyên sâu hoặc pentest là khoản đầu tư riêng, chỉ thật sự cần thiết khi website xử lý dữ liệu hoặc giao dịch ở quy mô lớn.