Tại sao SME cần audit security định kỳ
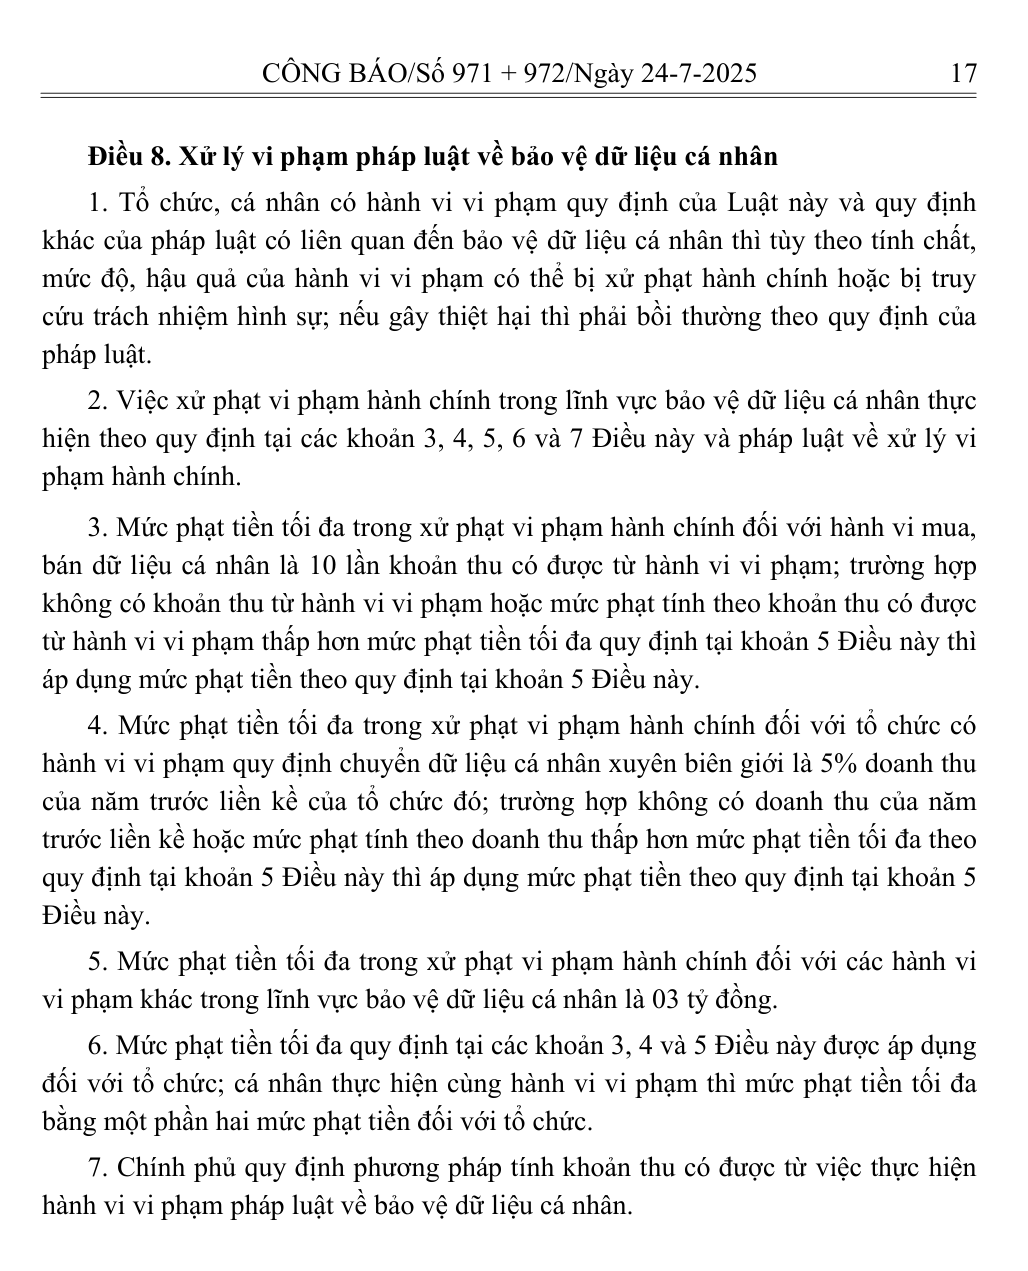
Hack website SME tăng 35%/năm. Hậu quả: data lộ → bị xử phạt theo Luật Bảo vệ dữ liệu cá nhân 2025 (tối đa 3 tỷ đồng với tổ chức cho phần lớn hành vi, Điều 8), brand damage, downtime kinh doanh. Audit định kỳ 6 tháng/lần catch vấn đề trước khi bị exploit.
12 mục checklist
- HTTPS: gõ http://yourdomain.vn → có auto-redirect https? SSL không expire? Check tại ssllabs.com - grade phải ≥ A.
- Security headers: securityheaders.com - grade ≥ B. Có: HSTS, CSP, X-Frame-Options.
- Folder/file lộ: thử /admin, /.git/, /.env, /backup.zip - phải 404 hoặc 403. Nếu mở được = critical.
- Form chống bot: form liên hệ + đăng ký có Captcha (Google reCAPTCHA hoặc hCaptcha)?
- Password admin: > 12 ký tự + 2FA enabled? Audit log thấy ai login khi nào.
- Backup: hằng ngày tự động? Đã test restore từ backup chưa? (Backup không test = không có backup.)
- Update: CMS + plugin update lần cuối < 30 ngày? Plugin cũ nhiều CVE.
- Error message: thử URL sai → có lộ database name + version không? Phải generic message.
- XSS basic: nhập <script>alert(1)</script> vào form search → có alert pop up = vulnerable.
- Rate limit: thử submit form 20 lần liên tiếp → có block không? Không block = spam risk.
- Cookie consent: có banner consent (nếu chạy Facebook Pixel + Google Ads remarketing)?
- Privacy policy + Terms: đầy đủ, ngày update mới, có liên hệ DPO.
Mục tệp .env bị lộ ở trên thường bắt nguồn từ cách giữ khoá bí mật trong mã nguồn; cách tổ chức cho đúng có trong bài quản lý secret trong ứng dụng trên trancongthang.vn.
Tool free để audit
- SSL Labs (ssllabs.com): test SSL grade.
- SecurityHeaders.com: test security headers.
- BuiltWith.com: phát hiện tech stack + version (xem có cũ + CVE không).
- Google Search Console: warning từ Google nếu site có vấn đề.
- Mozilla Observatory: comprehensive security check.
Khi nào cần audit chuyên nghiệp
12 mục trên là audit cơ bản. Khi cần level chuyên nghiệp (pentest, OWASP audit, compliance ISO 27001): thuê công ty bảo mật. Phí 30-150tr cho audit + report 2-4 tuần.
Doanh nghiệp cần audit chuyên nghiệp? Alodev hợp tác với 2 công ty bảo mật uy tín VN. /lien-he