1. Luật Bảo vệ dữ liệu cá nhân là gì + ai phải tuân thủ
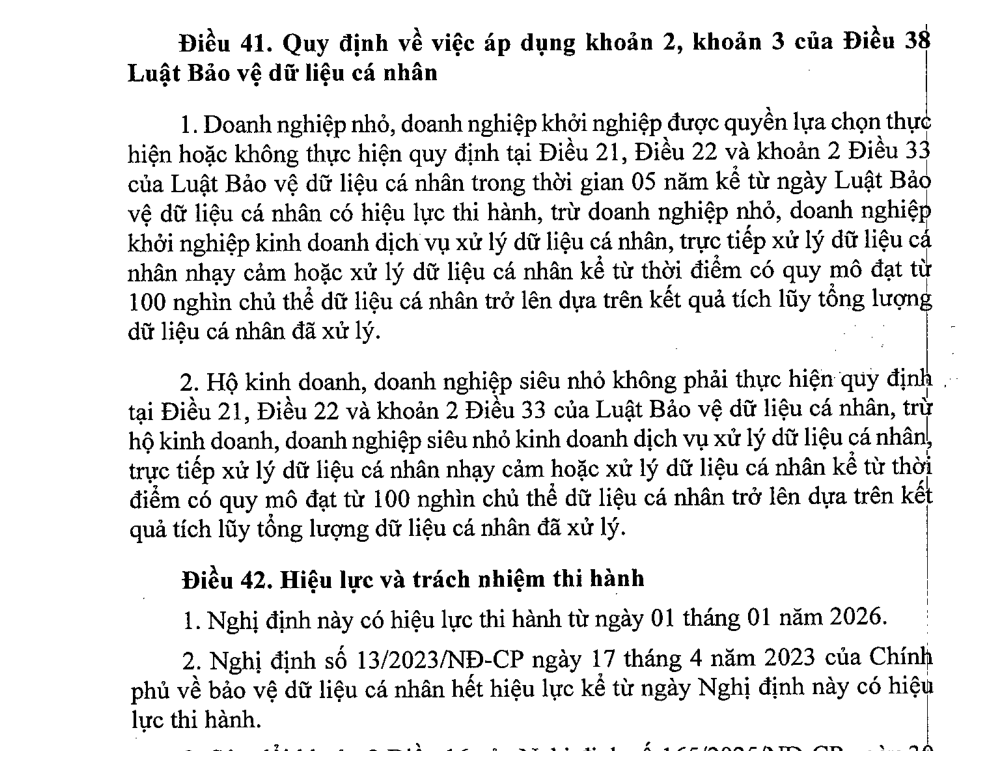
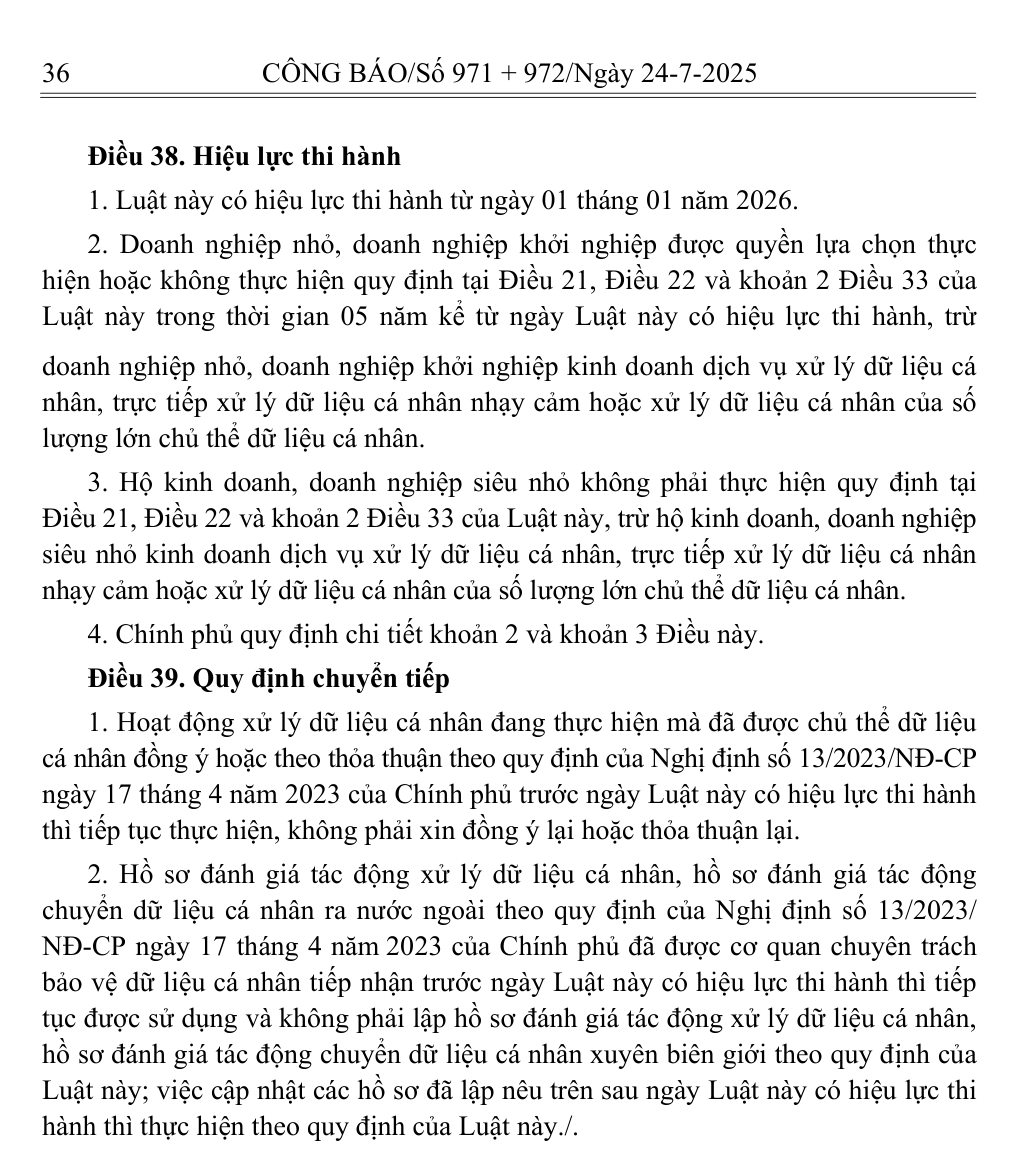
Luật Bảo vệ dữ liệu cá nhân số 91/2025/QH15 được Quốc hội thông qua ngày 26/06/2025, có hiệu lực từ 01/01/2026. Nghị định 356/2025/NĐ-CP ngày 31/12/2025 quy định chi tiết, cùng hiệu lực 01/01/2026; Điều 42 của nghị định này tuyên bố Nghị định 13/2023/NĐ-CP (hiệu lực từ 01/07/2023) hết hiệu lực. Cách tiếp cận gần GDPR ở EU nhưng khác ở hai điểm lớn: không có căn cứ “lợi ích chính đáng” chung, và hồ sơ đánh giá tác động phải gửi cho cơ quan chuyên trách bảo vệ dữ liệu cá nhân thuộc Bộ Công an.
Áp dụng cho: tổ chức, cá nhân Việt Nam, tổ chức nước ngoài tại Việt Nam, và tổ chức nước ngoài trực tiếp tham gia hoặc liên quan đến xử lý dữ liệu cá nhân của công dân Việt Nam (Điều 1). Doanh nghiệp Việt có website thu form liên hệ, app mobile, CRM khách hàng, e-commerce shop → thuộc phạm vi.
Mức phạt (Điều 8): tổ chức bị phạt tối đa 3 tỷ đồng cho các hành vi vi phạm nói chung; tối đa 5% doanh thu năm trước liền kề với vi phạm quy định chuyển dữ liệu cá nhân xuyên biên giới; tối đa 10 lần khoản thu có được với hành vi mua, bán dữ liệu cá nhân. Cá nhân chịu tối đa một nửa mức của tổ chức. Mức phạt cho từng hành vi cụ thể do nghị định xử phạt quy định: Nghị định 363/2026/NĐ-CP về xử phạt trong lĩnh vực dữ liệu (hiệu lực 11/11/2026) không điều chỉnh vi phạm về bảo vệ dữ liệu cá nhân, nên khi áp dụng cần đối chiếu nghị định xử phạt riêng về an ninh mạng và bảo vệ dữ liệu cá nhân. Cơ quan chuyên trách là đơn vị thuộc Bộ Công an.
2. Checklist 20 mục
Mục 1-5: Thu thập dữ liệu
- Form thu thập có ghi rõ mục đích sử dụng từng field. Vd: dưới ô số điện thoại ghi "Dùng để liên hệ tư vấn dịch vụ - không dùng cho mục đích khác".
- Checkbox consent rõ ràng, KHÔNG tick sẵn - user phải chủ động tick "Tôi đồng ý với chính sách bảo mật".
- Phân biệt rõ data bắt buộc vs tuỳ chọn. Bắt buộc đánh dấu * và giải thích lý do.
- Không thu thập dữ liệu nhạy cảm trừ khi thật sự cần + có đồng ý riêng. Danh mục ở Điều 4 Nghị định 356/2025: sức khoẻ, sinh trắc học, vị trí qua dịch vụ định vị, ảnh thẻ căn cước, thông tin tài khoản ngân hàng, dữ liệu theo dõi hành vi trên không gian mạng...
- Dữ liệu trẻ em: người đại diện theo pháp luật thực hiện quyền thay trẻ; công bố, tiết lộ thông tin đời sống riêng tư của trẻ từ đủ 7 tuổi cần cả trẻ và người đại diện đồng ý (Điều 24). Sản phẩm có người dùng là trẻ em → cần quy trình xác minh người đại diện.
Mục 6-10: Lưu trữ + xử lý
- Database lưu data cá nhân phải có mã hoá at-rest (PostgreSQL TDE, MySQL InnoDB encryption, MongoDB encrypted storage engine).
- Connection database dùng TLS - không chấp nhận unencrypted connection.
- Password user lưu dạng hash (bcrypt/Argon2/PBKDF2), không bao giờ plain text. Salt riêng từng user.
- Backup data cũng phải mã hoá. Backup tape/disk không mã hoá → vi phạm.
- Máy chủ, dịch vụ đặt ngoài Việt Nam (AWS/GCP Singapore, SaaS nước ngoài) là chuyển dữ liệu xuyên biên giới: lập hồ sơ đánh giá tác động và gửi cơ quan chuyên trách trong 60 ngày kể từ lần chuyển đầu tiên, ghi rõ trong chính sách (Điều 20). Riêng lưu dữ liệu nhân viên của chính công ty trên đám mây được miễn.
Mục 11-15: Truy cập + quản lý
- Phân quyền role-based - nhân viên chỉ thấy data trong scope công việc. Marketing không xem được tài chính, sale không xem được data toàn công ty.
- Audit log mọi truy cập data nhạy cảm - ai xem, lúc nào, từ IP nào. Lưu log 12+ tháng.
- 2FA bắt buộc cho admin + người truy cập data nhạy cảm. Đặc biệt với CRM, payroll, kế toán.
- Khi nhân viên nghỉ việc, revoke truy cập trong 24h. Quy trình offboarding rõ ràng.
- Định kỳ 6 tháng review quyền truy cập - ai không cần thì xoá. Tránh "access creep" tích luỹ theo thời gian.
Mục 16-20: Compliance + sự cố
- Trang /chinh-sach-bao-mat đầy đủ: mục đích thu thập, loại data, thời gian lưu, quyền user (xem/sửa/xoá), liên hệ bộ phận hoặc người phụ trách bảo vệ dữ liệu cá nhân.
- Trang /dieu-khoan minh bạch về dịch vụ + nghĩa vụ user.
- Cơ chế user xoá data của mình - không bắt user gọi điện. Form online hoặc email request, xử lý trong thời hạn luật định (đối chiếu Nghị định 356/2025).
- Chỉ định bộ phận, nhân sự bảo vệ dữ liệu cá nhân hoặc thuê dịch vụ (Điều 33); lập hồ sơ đánh giá tác động xử lý dữ liệu và gửi cơ quan chuyên trách trong 60 ngày kể từ ngày đầu xử lý (Điều 21). Doanh nghiệp nhỏ, khởi nghiệp được chọn làm hay không tới hết 5 năm kể từ 01/01/2026; hộ kinh doanh, doanh nghiệp siêu nhỏ được miễn; trừ khi kinh doanh dịch vụ xử lý dữ liệu, xử lý dữ liệu nhạy cảm hoặc đạt 100 nghìn chủ thể dữ liệu (Điều 38 Luật, Điều 41 Nghị định 356).
- Quy trình báo vi phạm: vi phạm có thể gây tổn hại tới tính mạng, sức khoẻ, danh dự, tài sản của chủ thể dữ liệu phải báo cơ quan chuyên trách bảo vệ dữ liệu cá nhân chậm nhất 72 giờ kể từ khi phát hiện và lập biên bản xác nhận (Điều 23). Có mẫu thông báo + ngân sách dự phòng.
3. Phụ lục: Cookies + GA4 + Facebook Pixel
Cookie: Luật 91/2025/QH15 không có căn cứ “lợi ích chính đáng” chung như GDPR (bản trước của bài dựa vào khái niệm này). Nghị định 356/2025 xếp dữ liệu theo dõi hành vi, hoạt động sử dụng dịch vụ trên không gian mạng vào nhóm dữ liệu nhạy cảm (Điều 4), và Điều 28 khoản 8 của Luật chỉ cho thu thập dữ liệu qua theo dõi website, ứng dụng để quảng cáo theo hành vi khi có sự đồng ý. Facebook Pixel, Google Ads remarketing → cần đồng ý rõ ràng.
Khuyến nghị: dùng cookie consent banner với 3 lựa chọn (necessary/analytics/marketing), mặc định từ chối analytics và marketing (Google Consent Mode). Dữ liệu đã khử nhận dạng không còn là dữ liệu cá nhân (Điều 2), nên số liệu tổng hợp không định danh là hướng an toàn nếu muốn bỏ banner; trường hợp cụ thể nên hỏi luật sư.
4. Phụ lục: Tích hợp bên thứ ba
Khi gửi data sang dịch vụ bên thứ ba (Mailchimp, HubSpot, OpenAI, Resend, Zalo OA, GHN), phải:
- Liệt kê rõ trong chính sách bảo mật - bên nào nhận data gì.
- Đảm bảo bên thứ ba có Data Processing Agreement (DPA) hoặc tương đương. Bên thứ ba ở nước ngoài (Mailchimp, HubSpot, OpenAI) là chuyển dữ liệu xuyên biên giới, cần hồ sơ theo Điều 20.
- Hạn chế gửi tối thiểu - chỉ field cần, không gửi cả profile.
- Pseudonymize khi có thể - gửi user_id thay vì email/SDT thật.
5. Phụ lục: Marketing email/SMS/Zalo
Gửi email/SMS/Zalo marketing cần consent rõ ràng - "tôi đồng ý nhận thông tin khuyến mãi". Mỗi email/SMS phải có cơ chế unsubscribe 1-click. Khi user opt-out, dừng gửi trong 24h, không gửi "email cuối cùng để xác nhận unsubscribe" (vi phạm).
Zalo OA: kết bạn OA chưa chắc là đồng ý nhận quảng cáo; Điều 9 yêu cầu đồng ý cho từng mục đích và Điều 28 yêu cầu khách biết rõ nội dung, tần suất quảng cáo, nên hỏi rõ khi kết bạn. Nếu user block OA, không gửi nữa.
6. Tự đánh giá compliance - bạn đang ở đâu?
- Đạt 18-20/20: Compliance tốt - duy trì.
- Đạt 15-17/20: Có nền tảng - cần fix 3-5 gap quan trọng.
- Đạt 10-14/20: Risk cao - ưu tiên fix trong 30 ngày.
- < 10/20: Critical risk - có thể bị phạt khi audit. Đầu tư compliance ngay.
7. Khi nào cần bộ phận, nhân sự bảo vệ dữ liệu cá nhân
Theo Điều 33 khoản 2, cơ quan, tổ chức phải chỉ định bộ phận, nhân sự đủ điều kiện năng lực bảo vệ dữ liệu cá nhân hoặc thuê tổ chức, cá nhân cung cấp dịch vụ. Điều kiện cụ thể do Nghị định 356/2025 quy định.
Doanh nghiệp nhỏ, khởi nghiệp được chọn làm hay không trong 5 năm đầu; hộ kinh doanh, doanh nghiệp siêu nhỏ được miễn. Ngoại lệ vẫn phải làm: kinh doanh dịch vụ xử lý dữ liệu cá nhân, trực tiếp xử lý dữ liệu nhạy cảm (sinh trắc, sức khoẻ, tài chính...), hoặc đã xử lý dữ liệu của từ 100 nghìn chủ thể trở lên (Điều 38 Luật, Điều 41 Nghị định 356). Không nhất thiết là người toàn thời gian: có thể là CTO, IT manager hoặc pháp chế nếu đủ điều kiện.
8. Quy trình xử lý sự cố lộ data
- Giờ 0: Phát hiện sự cố (do audit log alert, hoặc do user/đối tác báo).
- Giờ 0-4: Ngắt access, đánh giá phạm vi - bao nhiêu user bị ảnh hưởng, data nào lộ.
- Giờ 4-12: Patch lỗ hổng + tăng cường monitor.
- Giờ 12-48: Thông báo nội bộ, triệu tập đội xử lý (legal, IT, PR, CS).
- Chậm nhất giờ 72: thông báo cơ quan chuyên trách bảo vệ dữ liệu cá nhân (Bộ Công an) theo Điều 23, lập biên bản xác nhận vi phạm; thông báo user bị ảnh hưởng + offer remediation (đổi password, theo dõi giao dịch nếu lộ data tài chính).
- Sau 72h: Post-mortem nội bộ, cập nhật policy + train team.
9. Chi phí compliance ước tính cho SME
- Audit ban đầu + tài liệu policy: 15-40tr 1 lần.
- Update website (banner, chính sách, form): 5-15tr 1 lần.
- Mã hoá database + setup audit log: 10-30tr 1 lần.
- Đào tạo team: 5-15tr/năm.
- DPO part-time (nếu cần): 15-40tr/tháng hoặc thuê ngoài 10-25tr/tháng.
- Tổng setup ban đầu: 30-100tr. Vận hành: 5-15tr/tháng.
Cần rà soát theo Luật Bảo vệ dữ liệu cá nhân cho website + hệ thống nội bộ? Liên hệ Alodev - buổi đánh giá nhanh miễn phí 45 phút để identify top 5 gap critical nhất. /lien-he