Bảo mật
13 bài viết
SQL injection: cách phòng tránh thật sự
SQL injection cách tránh thật sự: parameterized query, ORM, escape không đủ, second-order injection. Code Node.js + Postgres minh hoạ rõ ràng.
Băm mật khẩu: bcrypt hay Argon2, cost và salt
Password hashing đúng cách: bcrypt vs Argon2, cost factor, salt, pepper. Code Node.js, migration password cũ, timing-safe comparison.
Chữ ký số là gì: token, HSM, ký từ xa và cách ký, kiểm tra chữ ký trên file PDF
Chữ ký số là chữ ký điện tử dựa trên mật mã khóa công khai, được dùng để ký hóa đơn điện tử, tờ khai thuế, bảo hiểm và hợp đồng. Bài viết giải thích nguyên lý theo cách không cần biết mật mã, so sánh token, HSM và ký từ xa, hướng dẫn ký và kiểm tra chữ ký trên file PDF, và những lỗi hay gặp.
API Key là gì: cách tạo và bảo mật khoá API
API Key là chuỗi ký tự dùng để xác thực khi một hệ thống gọi tới dịch vụ của bên khác, ví dụ khi website doanh nghiệp gọi dịch vụ bản đồ hoặc thanh toán. Bài viết giải thích khái niệm này cho người quản lý không chuyên kỹ thuật và các nguyên tắc bảo mật cơ bản.
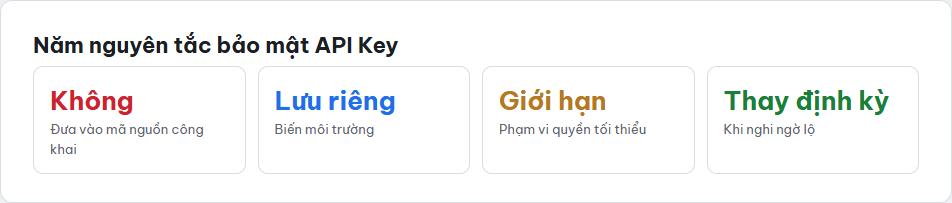
API security checklist: 20 điểm cần kiểm trước khi chạy thật
API security checklist 20 điểm: auth, rate limit, input validation, logging, CORS, headers. Cover OWASP API Top 10 cho production-ready API.
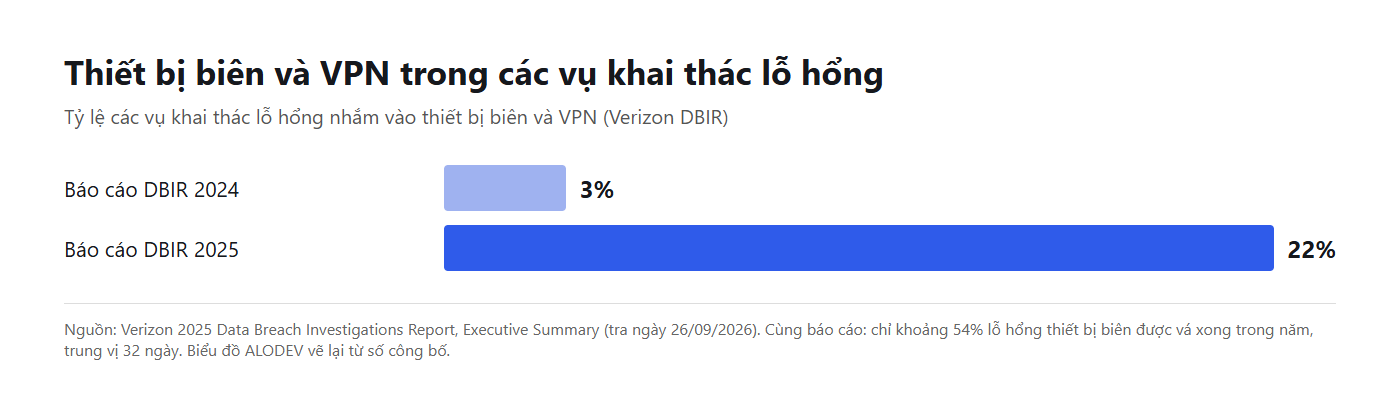
VPN là gì: khi nào công ty cần VPN cho nhân viên làm từ xa, và ai giữ chìa khoá
VPN là đường hầm mã hoá nối máy của nhân viên vào mạng nội bộ công ty qua Internet. Bài giải thích VPN bằng lời thường, cách nó hiện ra trong báo giá và hợp đồng, rủi ro thật nằm ở đâu, những câu nên hỏi nhà cung cấp, và khi nào công ty không cần VPN.
Disaster recovery cho doanh nghiệp nhỏ: bắt đầu từ đâu
Backup chỉ trả lời được câu hỏi "dữ liệu có còn không", chứ chưa trả lời được câu hỏi "doanh nghiệp mất bao lâu để hoạt động lại bình thường". Disaster recovery là kế hoạch cho câu hỏi thứ hai. Bài này giải thích khác biệt với backup, hai chỉ số RTO/RPO cần biết, và các bước thực tế cho doanh nghiệp nhỏ chưa có ngân sách lớn.
Bảo mật website doanh nghiệp: những điều chủ doanh nghiệp cần biết
Viết cho người ra quyết định, không cần biết kỹ thuật: vì sao bảo mật website không chỉ là việc của IT, những câu hỏi nên hỏi vendor trước khi ký hợp đồng, và khi nào cần thuê audit chuyên sâu.
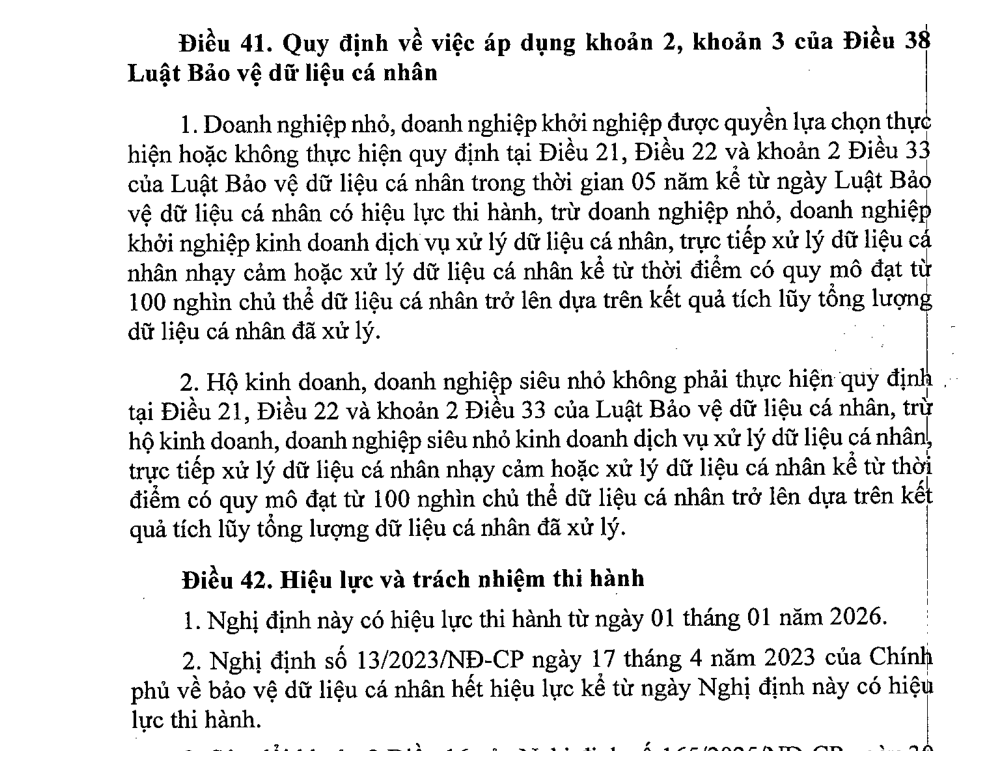
Nghị định 13 đã hết hiệu lực: checklist 20 mục tuân thủ Luật Bảo vệ dữ liệu cá nhân 2025 cho website
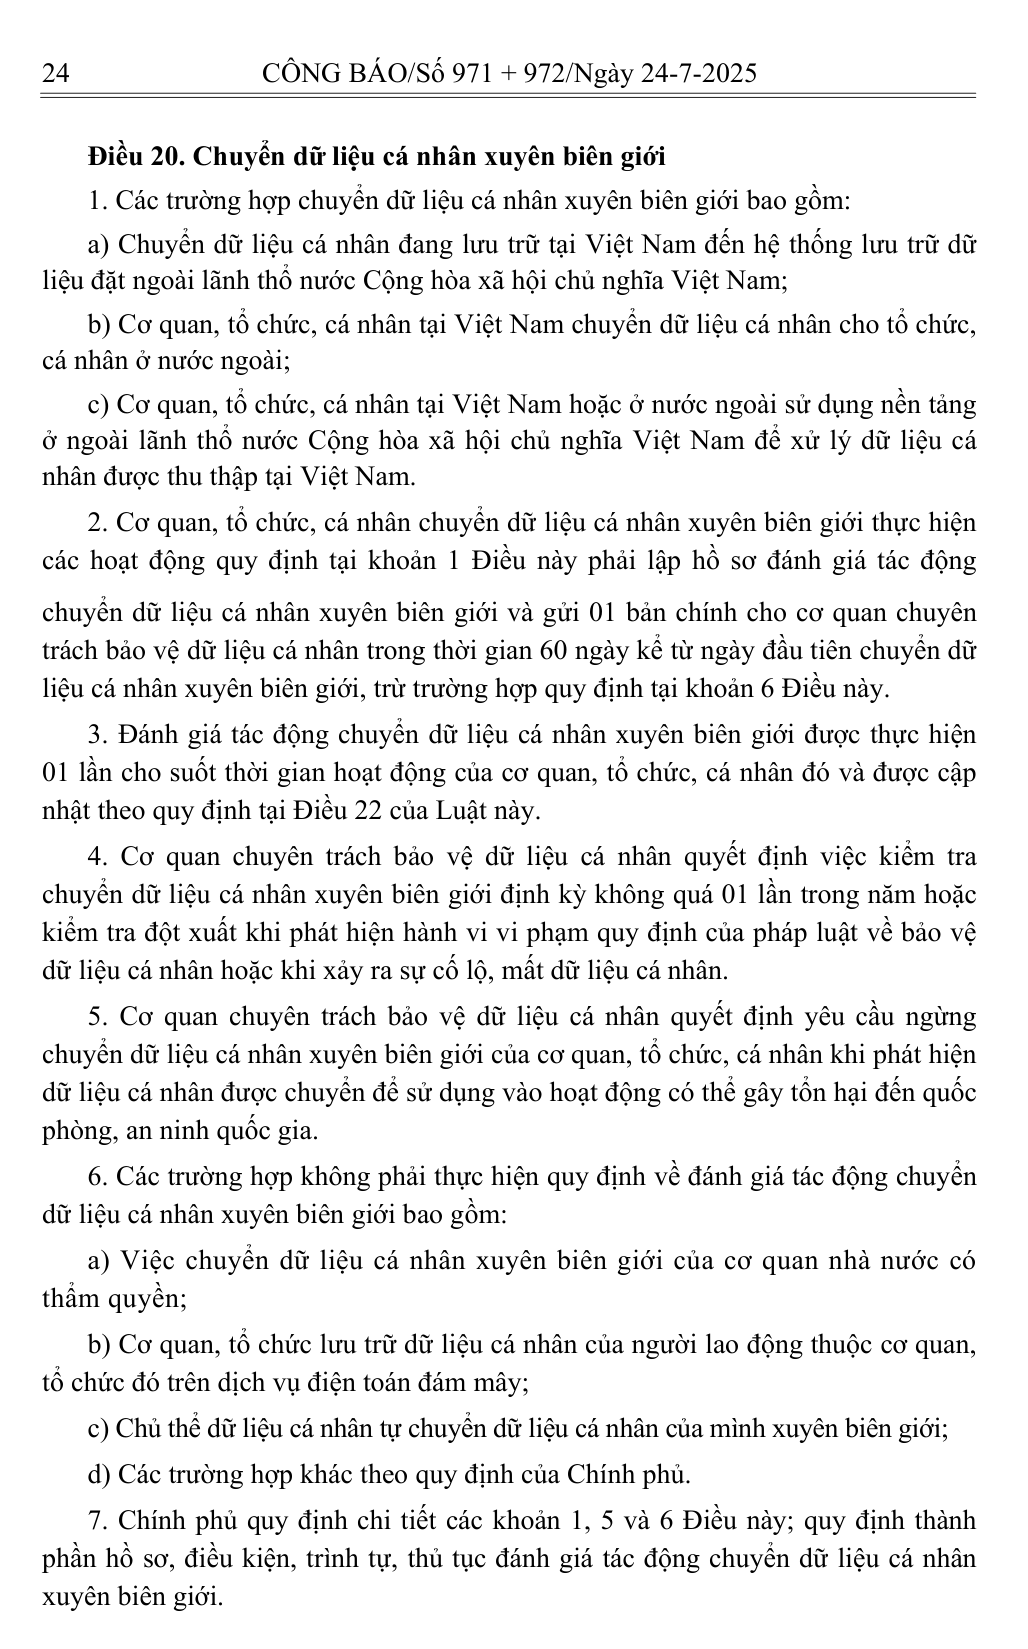
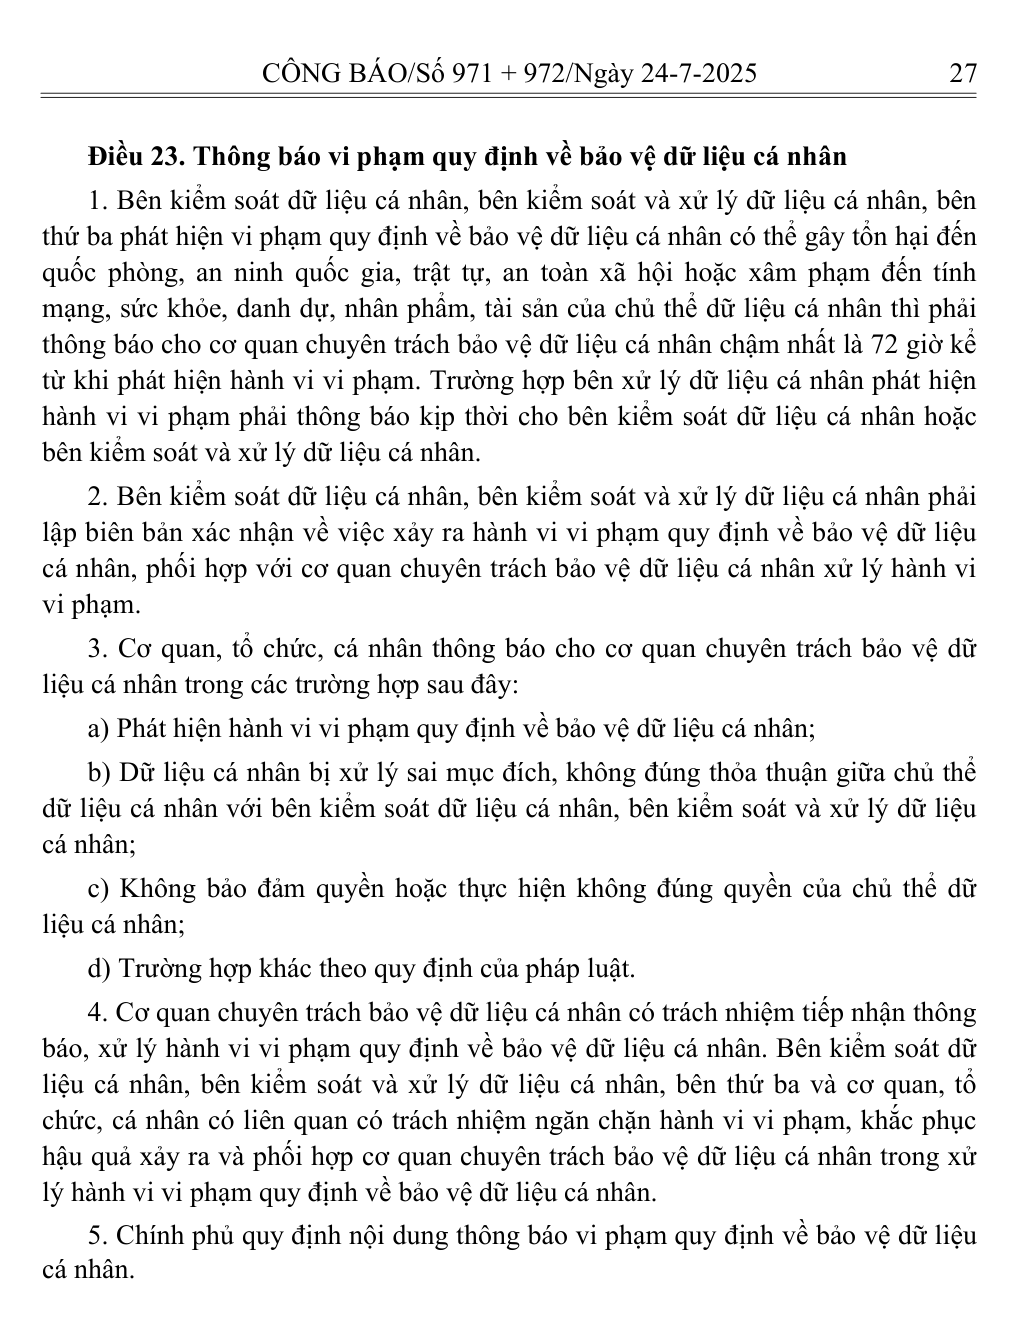
Nghị định 13/2023/NĐ-CP hết hiệu lực từ 01/01/2026, thay bằng Luật Bảo vệ dữ liệu cá nhân 91/2025/QH15 và Nghị định 356/2025/NĐ-CP. Bài này là checklist 20 mục đã cập nhật theo luật mới cho website, app và CRM: form, cookie, lưu trữ, phân quyền, hồ sơ đánh giá tác động, báo vi phạm trong 72 giờ. Mức phạt tối đa ghi trong luật: 3 tỷ đồng, 5% doanh thu với vi phạm chuyển dữ liệu xuyên biên giới.
Cách backup dữ liệu doanh nghiệp đúng cách - quy tắc 3-2-1 cho SME 2026
70% doanh nghiệp SME không có backup thật sự - nghĩ có nhưng chưa test restore. Khi server crash/ransomware/lỗi nhân viên → mất 2-30 ngày recover, có khi mất hoàn toàn. Bài này là quy tắc 3-2-1 đơn giản + checklist 8 mục test backup.
Cách handle khủng hoảng IT - Down, Hack, Data loss step-by-step
Khủng hoảng IT (server down, hack, data loss) sẽ xảy ra với mọi doanh nghiệp đủ lâu. CEO không hoảng = giảm 50% damage. Bài này là playbook 3 scenario + 4 phase response: detect, contain, recover, learn.
PCI-DSS compliance cho doanh nghiệp e-commerce Việt - checklist 12 yêu cầu
PCI-DSS là chuẩn bảo mật quốc tế cho doanh nghiệp xử lý thẻ tín dụng. E-commerce VN chấp nhận Visa/Master phải tuân thủ. Bài này giải thích 12 yêu cầu + 4 level (1-4) + cost compliance + cách giảm scope qua tokenization.
GDPR và doanh nghiệp Việt bán qua EU - checklist tuân thủ
Doanh nghiệp Việt bán sản phẩm/dịch vụ cho khách EU phải tuân thủ GDPR - không quan trọng bạn ở đâu. Phạt lên 4% revenue toàn cầu. Bài này là checklist tuân thủ + so sánh với Luật Bảo vệ dữ liệu cá nhân 2025 của Việt Nam (thay Nghị định 13/2023).