Khi nào doanh nghiệp Việt phải tuân thủ GDPR
Điều 3 GDPR: extraterritorial scope. Doanh nghiệp ngoài EU phải tuân thủ nếu:
- Offer goods/services tới EU resident (có phiên bản tiếng EU, ngân tệ EUR, ship đến EU).
- Monitor behavior của EU resident (track qua cookies + analytics).
Doanh nghiệp Việt thuần bán nội địa VN: không cần GDPR. Có 1 trang tiếng Anh marketing tới EU: có thể vẫn không cần. Bán sản phẩm cho khách EU: cần.
12 nguyên tắc cốt lõi
- Lawful basis cho processing (consent, contract, legal obligation, vital interest, public interest, legitimate interest).
- Purpose limitation - collect data cho mục đích cụ thể, không reuse.
- Data minimization - chỉ collect cái cần thiết.
- Accuracy - keep data updated.
- Storage limitation - không lưu mãi mãi, có policy retention.
- Integrity + confidentiality - security measures.
- Accountability - document compliance.
- Right to access: user yêu cầu xem data của mình.
- Right to rectification: user sửa data sai.
- Right to erasure (right to be forgotten): user yêu cầu xoá data.
- Right to portability: user xuất data sang dịch vụ khác.
- Right to object: user reject xử lý data cho marketing.
Privacy policy cho EU
- Identity + contact của doanh nghiệp.
- DPO contact (nếu có).
- Mục đích thu thập + legal basis.
- Categories of data collected.
- Recipients (bên thứ 3 share data).
- International transfer (data sang ngoài EU).
- Retention period.
- Data subject rights + cách exercise.
- Right to lodge complaint với supervisory authority.
- Source of data nếu không từ user.
Cookie consent
EU đòi explicit opt-in cho cookie không-essential (analytics, marketing). Banner consent với 3 option (necessary / preferences / marketing), default deny, granular control.
Breach notification 72h
Phát hiện data breach → notify supervisory authority trong 72 giờ. Nếu risk cao cho user → notify user. Doanh nghiệp Việt cần định appointment representative EU.
GDPR vs Luật Bảo vệ dữ liệu cá nhân Việt Nam (91/2025/QH15)
- Căn cứ xử lý: GDPR có 6 căn cứ, gồm legitimate interest; luật Việt Nam lấy sự đồng ý làm chính, các trường hợp không cần đồng ý liệt kê ở Điều 19, và im lặng không phải là đồng ý (Điều 9).
- Breach notification: cả 2 là 72h.
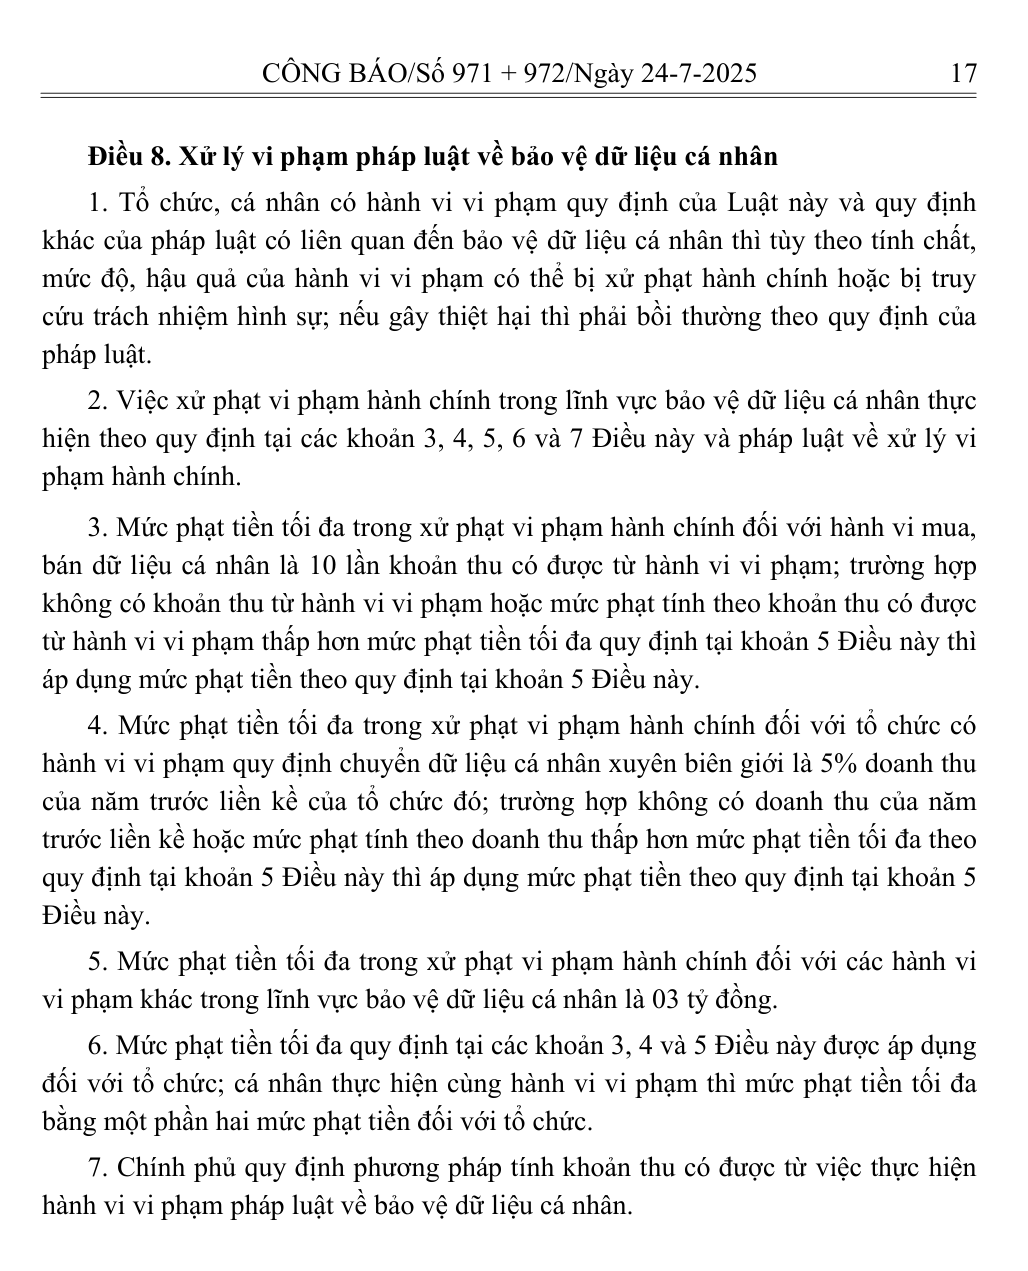
- Phạt: GDPR đến 4% doanh thu toàn cầu; luật Việt Nam tối đa 5% doanh thu năm trước với vi phạm chuyển dữ liệu xuyên biên giới, 10 lần khoản thu với mua bán dữ liệu, 3 tỷ đồng với hành vi khác (Điều 8).
- DPO: GDPR bắt buộc trong một số trường hợp; luật Việt Nam yêu cầu tổ chức chỉ định bộ phận, nhân sự bảo vệ dữ liệu cá nhân hoặc thuê dịch vụ (Điều 33), doanh nghiệp nhỏ, khởi nghiệp được chọn làm hay không trong 5 năm đầu (Điều 38).
- Data subject rights: GDPR strict hơn về portability.
Cost compliance
- Privacy policy lawyer review: 15-40tr 1 lần.
- Tech upgrade (cookie banner, data export, deletion): 20-60tr.
- DPO outsourced (if needed): 80-200tr/năm.
- Annual audit: 30-80tr.
Doanh nghiệp Việt bán qua EU cần audit GDPR? Alodev hợp tác với EU legal counsel. /lien-he