Bỏ qua menu, vào nội dung chính

SOC 2 cho doanh nghiệp Việt - cần không và khi nào

SOC 2 là chuẩn audit security của AICPA (Mỹ). Doanh nghiệp Việt bán SaaS B2B cho khách Mỹ/EU thường được hỏi "có SOC 2 không". Bài này giải thích đơn giản + cost + khi nào worth investment.

Cập nhật 25/09/20267 phút đọc
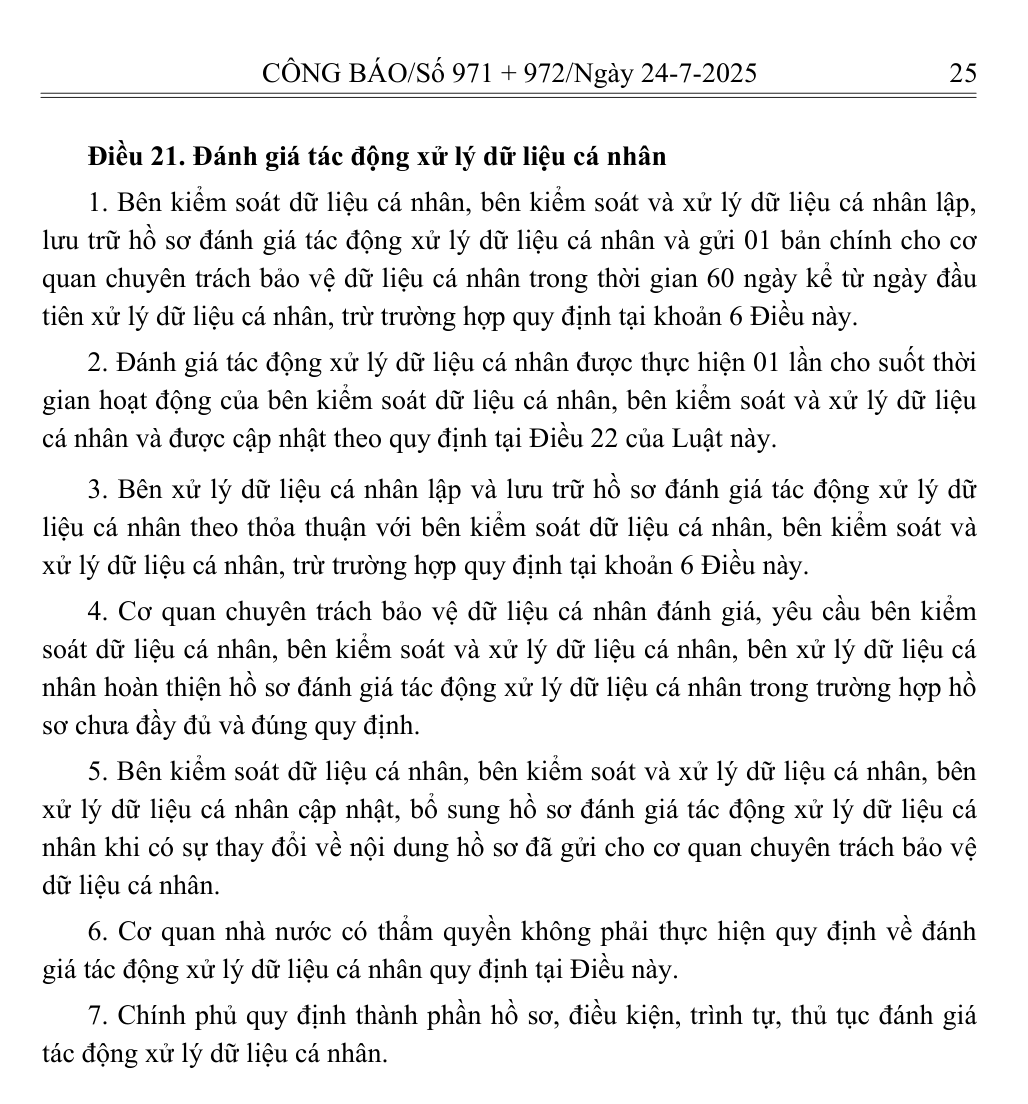
Điều 21 Luật Bảo vệ dữ liệu cá nhân số 91/2025/QH15 về đánh giá tác động xử lý dữ liệu cá nhân
Điều 21: bên kiểm soát dữ liệu lập hồ sơ đánh giá tác động xử lý dữ liệu cá nhân và gửi cơ quan chuyên trách trong 60 ngày kể từ ngày đầu xử lý. Trích Luật Bảo vệ dữ liệu cá nhân số 91/2025/QH15, Công báo số 971 + 972 ngày 24/7/2025, bản PDF trên congbao.chinhphu.vn, tra ngày 25/09/2026.

SOC 2 là gì

SOC 2 = Service Organization Control 2. Standard của AICPA (American Institute of CPAs). Đánh giá security + availability + processing integrity + confidentiality + privacy của hệ thống.

Khác với PCI-DSS (chỉ thẻ tín dụng) và GDPR (chỉ data EU), SOC 2 đánh giá toàn bộ security posture của doanh nghiệp service.

Type 1 vs Type 2

  • Type 1: snapshot at one point in time. Có controls không? Cost $30-60k, 3-6 tháng.
  • Type 2: continuous monitoring 6-12 tháng. Controls có hoạt động thực không? Cost $60-150k, 12-18 tháng từ start.

Type 2 mạnh hơn, được customer enterprise đòi hỏi. Type 1 đôi khi đủ cho mid-market.

Khi nào cần SOC 2

  • Bán SaaS B2B cho enterprise Mỹ/EU/Singapore - họ đòi hỏi.
  • Sales cycle stuck - prospect ask SOC 2 multiple times.
  • Competitor đã có SOC 2 → competitive disadvantage.
  • Industry sensitive (fintech, healthcare, legal) - clients require.
  • Plan raise vòng Series A+ - investor check.

Khi chưa cần

  • Sản phẩm B2C thuần.
  • B2B chỉ bán SME VN - họ không quan tâm SOC 2.
  • MRR < $50k - cost SOC 2 = 6 tháng MRR.
  • Sản phẩm pre-PMF - focus build, không compliance.

Cost breakdown

  • Readiness assessment: $5-15k.
  • Implementation tools (Vanta, Drata, SecureFrame): $10-30k/năm.
  • Audit by CPA firm: $30-100k.
  • Internal effort (CTO + engineer): 200-500 giờ.
  • Total Type 2 first year: $50-150k.

Tools tự động hoá compliance

Vanta, Drata, SecureFrame, Tugboat Logic - SaaS platform tự động monitor controls + collect evidence + connect với auditor. Tiết kiệm 60-70% internal effort.

Timeline thực tế

  • Tháng 1-3: Readiness assessment + gap analysis.
  • Tháng 4-9: Remediation + implement controls + tool setup.
  • Tháng 10-12: Observation window (Type 2).
  • Tháng 13-15: Auditor onsite + report.
  • Tổng: 12-15 tháng từ start đến có report Type 2.

Alternative cho SME

  • ISO 27001: tương đương SOC 2, more global recognized. Cost similar.
  • Self-attestation: doanh nghiệp tự assess + ký NDA confidence. Không formal nhưng cho trust.
  • Security questionnaire: trả lời checklist của khách + provide evidence.

Doanh nghiệp đang considering SOC 2? Alodev tham vấn miễn phí + roadmap 12 tháng. /lien-he
Bài viết liên quan

Bảo mật và tuân thủ
Bảo mật và tuân thủ10 phút đọc

An ninh mạng là gì: quy định và giải pháp cho doanh nghiệp

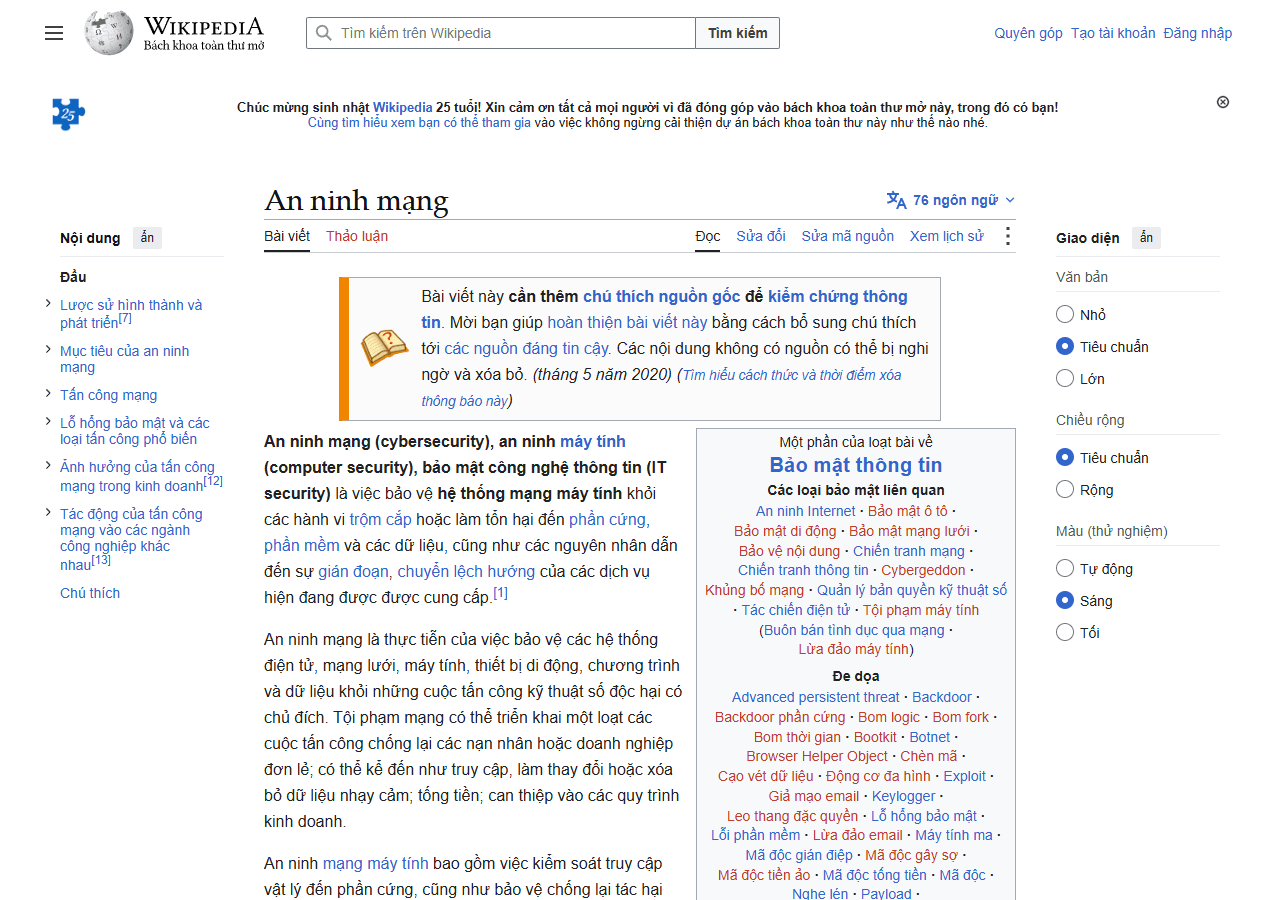
An ninh mạng là tập hợp các biện pháp bảo vệ hệ thống máy tính, dữ liệu và mạng nội bộ khỏi các cuộc tấn công, truy cập trái phép. Bài giải thích các mối đe doạ an ninh mạng phổ biến với doanh nghiệp nhỏ, quy định pháp luật liên quan, và các giải pháp cơ bản, chi phí hợp lý để nâng cao an ninh mạng cho doanh nghiệp.

Bảo mật và tuân thủ8 phút đọc

Chứng thư số là gì: vai trò trong chữ ký số doanh nghiệp

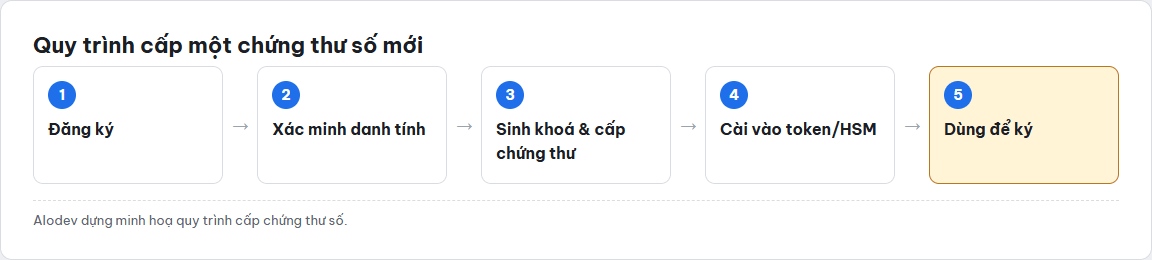
Chứng thư số là tệp dữ liệu điện tử do tổ chức cung cấp dịch vụ chứng thực cấp, xác nhận một cặp khoá mã hoá gắn với đúng danh tính doanh nghiệp hoặc cá nhân. Bài viết giải thích chứng thư số khác chữ ký số ở đâu và quy trình cấp một chứng thư số mới.

Bảo mật và tuân thủ12 phút đọc

Cơ sở dữ liệu cho doanh nghiệp: hệ quản trị CSDL là gì và bảo mật dữ liệu ra sao

Cơ sở dữ liệu là nơi lưu toàn bộ thông tin vận hành của doanh nghiệp, từ đơn hàng tới khách hàng. Bài giải thích hệ quản trị cơ sở dữ liệu làm việc gì, khác gì so với một tệp Excel, những rủi ro bảo mật cơ sở dữ liệu hay gặp theo chuẩn OWASP, và câu nên hỏi trước khi ký hợp đồng phần mềm.

Nhận bài mới

Để lại email để nhận bài mới của series Bảo mật và tuân thủ, hoặc theo dõi bằng RSS.

RSS Bảo mật và tuân thủ

Email chỉ dùng để gửi bài mới, xem Chính sách bảo mật.

Trao đổi về dự án

Cần tư vấn?