Tường lửa (firewall) là thiết bị hoặc phần mềm đứng giữa mạng của công ty và Internet, hay giữa hai vùng mạng, và quyết định luồng dữ liệu nào được đi qua theo một bộ quy tắc: máy nào được nói chuyện với máy nào, qua cổng nào, theo chiều nào. Nhận định của bài: tường lửa doanh nghiệp là một thuê bao nhiều năm đội lốt một lần mua thiết bị; chiếc hộp gắn trên tủ mạng chỉ bảo vệ được công ty khi còn thuê bao cập nhật, còn hạn hỗ trợ phần mềm và có người vá, nên báo giá phải được đọc theo tổng chi phí năm năm.
Bài viết cho người duyệt báo giá hạ tầng mạng: chủ doanh nghiệp, kế toán trưởng kiêm phụ trách IT, giám đốc vận hành. Không có câu lệnh cấu hình, chỉ có những gì ảnh hưởng tới tiền và rủi ro.
Nghĩa bằng lời thường: bảo vệ ở cổng với một cuốn sổ quy tắc
Hình dung toà nhà văn phòng có một người bảo vệ ở cổng, cầm cuốn sổ ghi ai được vào, vào tầng nào, giờ nào, và ai được mang gì ra. Người bảo vệ không biết khách có ý xấu hay không, họ chỉ làm đúng theo sổ. Tường lửa là người bảo vệ đó cho dữ liệu. Cuốn sổ là danh sách quy tắc, và phần lớn sự cố đến từ cuốn sổ viết sai hoặc viết thiếu, không đến từ người bảo vệ.
Tài liệu hướng dẫn về tường lửa của Viện Tiêu chuẩn và Công nghệ Hoa Kỳ (NIST SP 800-41 bản sửa đổi 1) định nghĩa tường lửa là thiết bị hoặc chương trình kiểm soát luồng dữ liệu giữa các mạng hay các máy có mức độ an toàn khác nhau. Tài liệu này cũng là nguồn quen thuộc của nguyên tắc chặn mặc định: mọi luồng không được quy tắc cho phép rõ ràng thì bị chặn.
Trong báo giá, bạn sẽ gặp bốn thứ cùng mang tên tường lửa:
- Tường lửa mạng đặt ở cửa văn phòng: một thiết bị phần cứng đứng sau modem nhà mạng, thường kiêm luôn bộ định tuyến và điểm nhận kết nối VPN cho nhân viên làm từ xa. Tên tiếp thị hay gặp là NGFW (tường lửa thế hệ mới) hoặc UTM (quản lý mối đe doạ hợp nhất), nghĩa là ngoài lọc cổng còn lọc web, quét mã độc, phát hiện xâm nhập.
- Tường lửa trên từng máy: phần mềm có sẵn trong hệ điều hành máy tính và máy chủ, chặn cổng ngay tại máy đó.
- Tường lửa của nhà cung cấp cloud: các quy tắc mở cổng cho máy chủ thuê trên cloud, cấu hình trên trang quản trị của nhà cung cấp. Phần này thường là trách nhiệm của bên thuê, không phải của nhà cung cấp.
- Tường lửa ứng dụng web (WAF): lọc các yêu cầu gửi vào website hoặc phần mềm web để chặn kiểu tấn công nhắm vào ứng dụng, thường là dịch vụ thuê theo tháng đặt trước website.
Bốn loại không thay nhau được. Tường lửa ở cửa văn phòng không bảo vệ website đang chạy trên hosting ở nơi khác, và WAF của website không bảo vệ máy kế toán trong văn phòng.
Tường lửa trong báo giá: ba dòng tiền và một ngày hết hạn
Báo giá tường lửa doanh nghiệp từ các hãng lớn thường có ba phần. Phần cứng, trả một lần. Gói thuê bao bảo mật một, ba hoặc năm năm: cập nhật chữ ký mã độc, danh sách web độc hại, phát hiện xâm nhập. Và gói hỗ trợ kỹ thuật cùng bảo hành thiết bị. Khi gói thuê bao hết hạn, thiết bị vẫn chạy, vẫn chặn cổng theo quy tắc, nhưng các tính năng cần dữ liệu cập nhật hằng ngày dần trở nên vô dụng. Công ty có cảm giác vẫn được bảo vệ trong khi phần giá trị nhất đã tắt.
Ngày hết hạn thứ hai là vòng đời phần mềm của thiết bị. Các hãng công bố lịch ngừng hỗ trợ cho từng phiên bản hệ điều hành tường lửa và cho từng đời phần cứng. Trang tổng hợp vòng đời của Palo Alto Networks là ví dụ công khai: phiên bản PAN-OS 11.0 phát hành 17/11/2022 đã hết hỗ trợ ngày 17/11/2024; phiên bản 10.1 hết hỗ trợ mở rộng ngày 31/03/2026; phiên bản 11.1 được hỗ trợ tiêu chuẩn tới 03/05/2027. Sau ngày đó, lỗ hổng mới phát hiện trên phiên bản cũ không còn được vá.
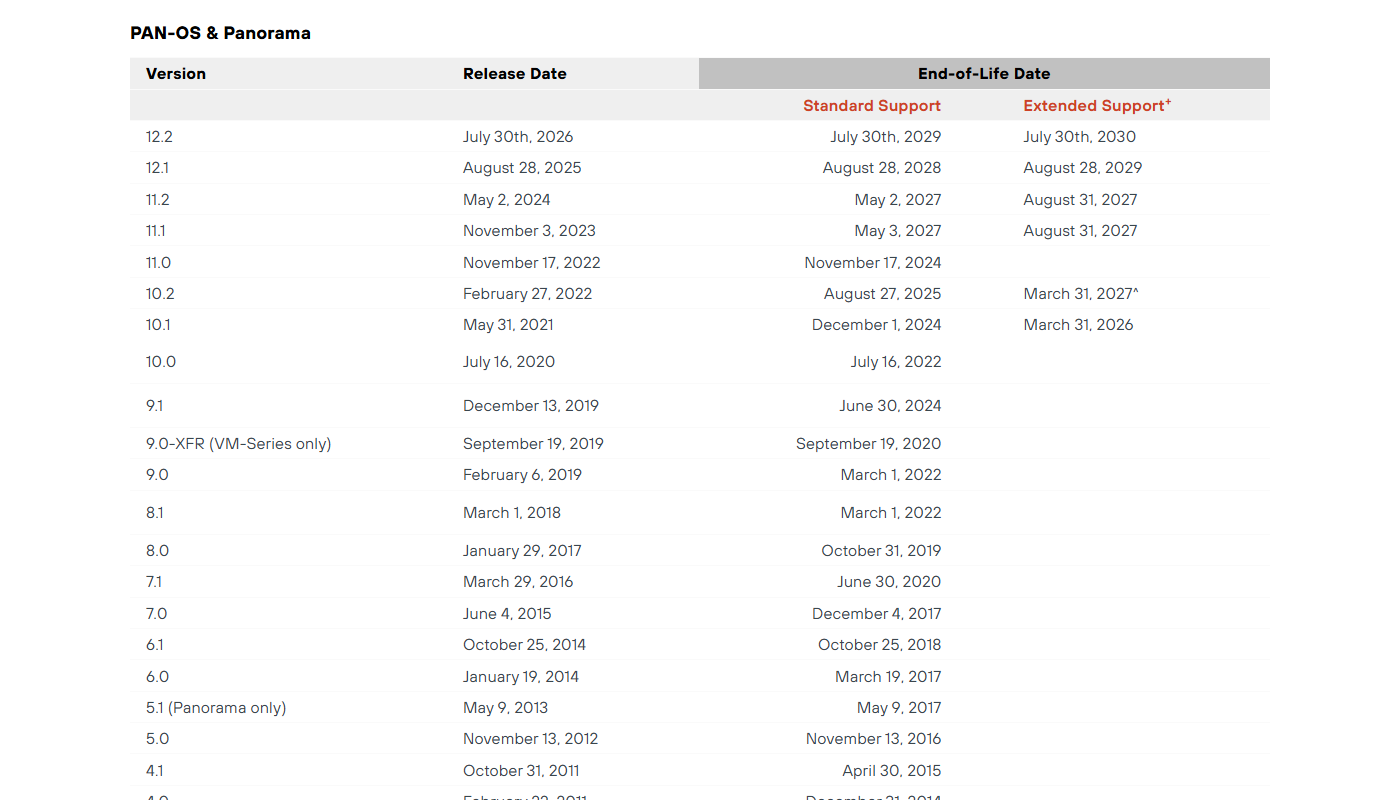
Đọc theo góc người mua: một thiết bị rẻ hơn 30% nhưng thuộc đời sắp hết hỗ trợ có thể là khoản mua đắt nhất trong năm. Hỏi ngày hết hỗ trợ của đúng model và phiên bản phần mềm đang báo giá, ghi vào hợp đồng, và cộng chi phí thay thiết bị vào kế hoạch ngân sách của năm đó.
Chính tường lửa cũng bị tấn công, nên phần vá là việc định kỳ
Tường lửa đứng ở rìa mạng, mở ra Internet cả ngày, nên nó là mục tiêu. Cơ quan An ninh mạng và Cơ sở hạ tầng Hoa Kỳ (CISA) duy trì danh mục các lỗ hổng đã có bằng chứng bị khai thác thật (Known Exploited Vulnerabilities). ALODEV tải bản dữ liệu công khai của danh mục, phiên bản 2026.09.25 gồm 1.726 lỗ hổng, và đếm theo dòng hệ điều hành tường lửa của năm hãng phổ biến: 49 lỗ hổng, rải đều từ 2021 tới 2026.
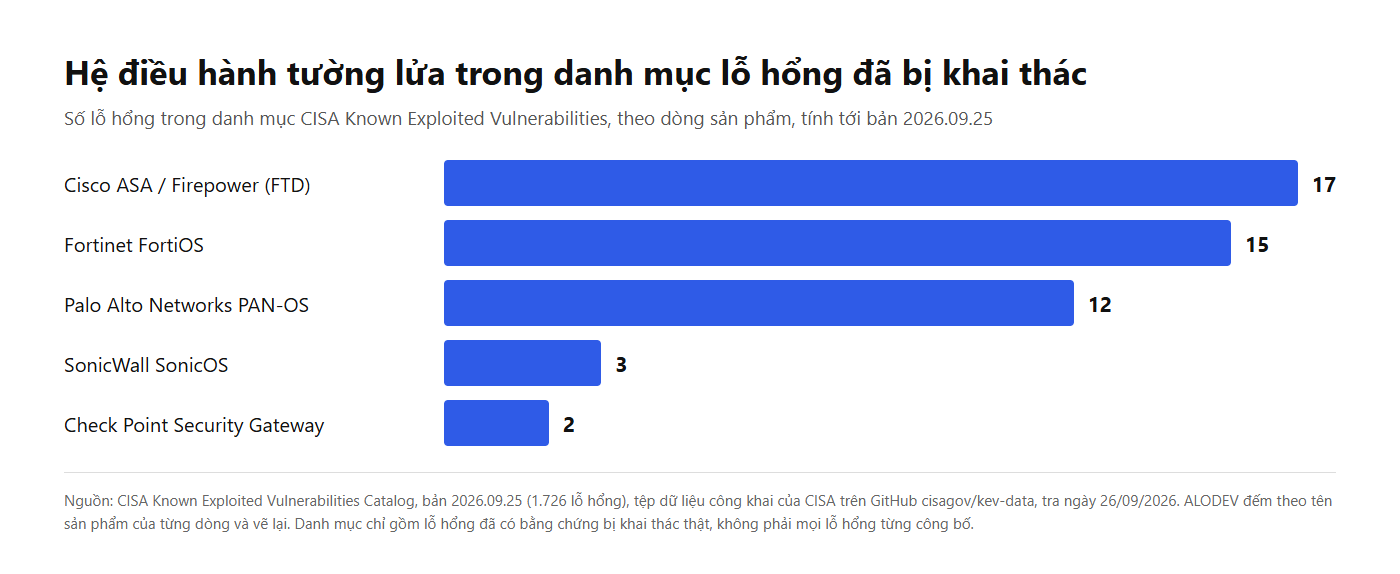
Con số không cho biết hãng nào an toàn hơn: hãng bán nhiều thiết bị hơn thì bị soi nhiều hơn, và hãng công bố lỗ hổng minh bạch hơn thì xuất hiện nhiều hơn. Điều con số cho biết là không hãng nào miễn nhiễm. Câu hỏi đúng không phải là mua hãng nào để không bao giờ có lỗ hổng, mà là khi hãng phát hành bản vá khẩn, ai trong hợp đồng có trách nhiệm cài, trong bao nhiêu giờ, và ai được báo.
Một lỗi cấu hình hay gặp làm mọi thứ tệ hơn: trang quản trị của tường lửa mở ra Internet để bên lắp đặt tiện vào hỗ trợ từ xa. Nhiều lỗ hổng trong danh mục trên nhắm đúng vào giao diện quản trị hoặc cổng VPN. Trang quản trị nên chỉ truy cập được từ trong mạng nội bộ hoặc qua kênh riêng có xác thực mạnh.
Cuốn sổ quy tắc: tài sản ít ai kiểm
Sau vài năm, bộ quy tắc của một tường lửa văn phòng thường có những dòng không ai nhớ lý do: mở cổng cho camera để xem từ điện thoại, mở cổng cho phần mềm kế toán để nhà cung cấp vào sửa lỗi, mở rộng cửa tạm thời trong một buổi sự cố rồi quên đóng. Mỗi dòng như vậy là một cánh cửa phụ. Cách kiểm rẻ nhất: yêu cầu bên quản trị xuất danh sách quy tắc, mỗi dòng ghi lý do, người yêu cầu và ngày hết hạn; dòng nào không có lý do thì đóng thử.
Thứ hai là nhật ký. Tường lửa ghi lại luồng bị chặn và luồng được cho qua, nhưng nhật ký chỉ có ích khi được lưu đủ lâu và có người đọc khi cần. Hợp đồng nên ghi thời gian lưu nhật ký, nơi lưu, và ai được xem. Khi có sự cố, nhật ký là thứ đầu tiên người điều tra cần. Bài bảo mật website doanh nghiệp nói về phần website; tường lửa văn phòng cần cùng thói quen: có danh sách, có người chịu trách nhiệm, có lịch rà.
Câu nên hỏi nhà cung cấp tường lửa
- Tổng chi phí năm năm gồm những gì: phần cứng, thuê bao bảo mật, hỗ trợ kỹ thuật? Khi thuê bao hết hạn, tính năng nào ngừng hoạt động?
- Model và phiên bản phần mềm đang báo giá hết hỗ trợ vào ngày nào? Có văn bản của hãng không?
- Khi hãng phát hành bản vá khẩn, bên anh chị cài trong bao lâu, cài ngoài giờ làm việc thế nào, có thông báo trước cho chúng tôi không?
- Trang quản trị có mở ra Internet không? Ai giữ tài khoản quản trị, có xác thực hai lớp không, khi đổi nhà cung cấp thì bàn giao ra sao?
- Danh sách quy tắc có được bàn giao dạng tài liệu không, mỗi quy tắc có ghi lý do không? Cấu hình được sao lưu ở đâu?
- Nhật ký lưu bao lâu, ở đâu, và khi có sự cố thì ai đọc, trả lời trong bao lâu?
Khi nào không cần mua tường lửa riêng
- Văn phòng nhỏ, không có máy chủ hay thiết bị nào cần truy cập từ bên ngoài, nhân viên dùng email và phần mềm dạng dịch vụ trên cloud: bộ định tuyến của nhà mạng đã chặn kết nối từ ngoài vào theo mặc định, cộng tường lửa có sẵn trên từng máy là đủ cho mức rủi ro này. Việc đáng làm hơn là cập nhật hệ điều hành và bật xác thực hai lớp cho tài khoản.
- Website và phần mềm chạy trên hosting hoặc cloud: tường lửa ở văn phòng không bảo vệ chúng. Tiền nên dành cho cấu hình tường lửa của máy chủ cloud cho đúng, và cân nhắc dịch vụ WAF trước website.
- Công ty chưa có ai, trong nhà hay thuê ngoài, chịu trách nhiệm quản trị tường lửa: một thiết bị đắt tiền không ai vá và không ai đọc nhật ký cho cảm giác an toàn nhiều hơn an toàn thật. Giải quyết người quản trị trước, thiết bị sau.
Khi công ty đặt máy chủ ngay tại văn phòng, câu chuyện ngược lại: tường lửa riêng gần như bắt buộc, và nên đọc thêm bài tự dựng máy chủ hay thuê cloud để tính cả chi phí vận hành đi kèm.
Câu hỏi thường gặp
Tường lửa và firewall có khác nhau không?
Không khác. Firewall là tên tiếng Anh, tường lửa là tên tiếng Việt của cùng một thứ: thiết bị hoặc phần mềm lọc luồng dữ liệu ra vào mạng theo quy tắc.
Modem wifi nhà mạng có tường lửa không?
Có tường lửa cơ bản, thường chặn kết nối từ ngoài vào nếu không cấu hình mở cổng. Nó không có các tính năng như lọc web, quét mã độc, phát hiện xâm nhập, nhật ký chi tiết và VPN nhiều người dùng như tường lửa doanh nghiệp.
Có tường lửa rồi có cần phần mềm diệt virus không?
Vẫn cần bảo vệ trên từng máy. Tường lửa chặn ở cửa mạng, còn mã độc có thể vào qua USB, qua email đính kèm, hoặc qua máy xách tay nhân viên mang từ nhà tới.
Hết hạn license tường lửa thì có mất mạng không?
Thường là không mất mạng: thiết bị vẫn định tuyến và chặn theo quy tắc. Các tính năng cần cập nhật như chữ ký mã độc, lọc web theo danh mục sẽ ngừng cập nhật hoặc ngừng hoạt động, tuỳ chính sách từng hãng.
WAF là gì, có thay tường lửa văn phòng được không?
WAF là tường lửa ứng dụng web, lọc các yêu cầu gửi vào website để chặn tấn công nhắm vào ứng dụng. Nó bảo vệ website, không bảo vệ máy tính trong văn phòng, nên không thay được tường lửa mạng.