API Key dùng để làm gì
Khi một website hoặc ứng dụng cần dùng tính năng của một dịch vụ bên ngoài, ví dụ hiển thị bản đồ, gửi tin nhắn xác thực, hoặc xử lý thanh toán trực tuyến, hệ thống của doanh nghiệp cần chứng minh mình được phép gọi dịch vụ đó. API Key chính là chuỗi ký tự dùng để chứng minh quyền truy cập này, tương tự như việc xuất trình thẻ nhân viên để vào một khu vực hạn chế.
Mỗi API Key thường gắn với một tài khoản cụ thể của doanh nghiệp trên dịch vụ đó, và nhà cung cấp dịch vụ dùng API Key để tính phí sử dụng, giới hạn số lượt gọi, hoặc theo dõi hành vi sử dụng của từng khách hàng.
Vì sao lãnh đạo không chuyên kỹ thuật cần hiểu khái niệm này
Nhiều sự cố bảo mật thực tế bắt nguồn từ việc API Key bị lộ ra ngoài, ví dụ do lập trình viên vô tình đưa API Key vào mã nguồn công khai trên nền tảng chia sẻ mã, dẫn tới việc bị người khác lợi dụng gọi dịch vụ với số lượng lớn, khiến hoá đơn dịch vụ tăng đột biến. Lãnh đạo hiểu khái niệm này sẽ biết đặt đúng câu hỏi khi làm việc với đội kỹ thuật hoặc nhà cung cấp phần mềm, ví dụ hỏi rõ API Key được lưu trữ và bảo vệ như thế nào trong hệ thống của doanh nghiệp.
Các nguyên tắc bảo mật API Key cơ bản
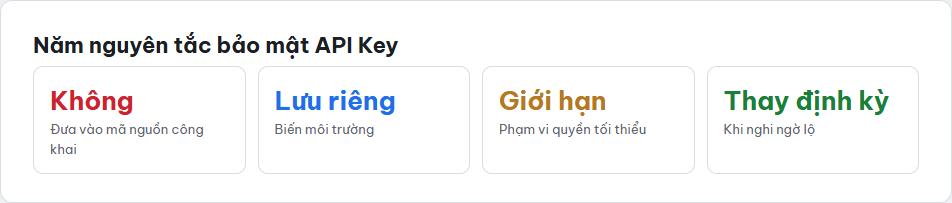
- Không đưa API Key trực tiếp vào mã nguồn công khai hoặc chia sẻ qua kênh chat không mã hoá.
- Lưu API Key trong biến môi trường hoặc hệ thống quản lý bí mật riêng, tách khỏi mã nguồn ứng dụng.
- Giới hạn phạm vi quyền của từng API Key ở mức tối thiểu cần thiết, không cấp quyền rộng hơn mức cần dùng.
- Đặt giới hạn về nguồn gọi, ví dụ chỉ cho phép gọi từ tên miền của doanh nghiệp, giảm rủi ro bị lợi dụng từ nơi khác.
- Thay đổi định kỳ hoặc ngay khi nghi ngờ bị lộ, đồng thời theo dõi nhật ký sử dụng để phát hiện bất thường sớm.
Cách tạo API Key thông thường
Hầu hết các dịch vụ trực tuyến cho phép doanh nghiệp tạo API Key ngay trong trang quản trị tài khoản của dịch vụ đó, thường nằm ở mục dành cho nhà phát triển hoặc tích hợp. Quy trình chung gồm đăng nhập vào tài khoản dịch vụ, tìm mục quản lý API, tạo một khoá mới, đặt tên và giới hạn quyền cho khoá đó, sau đó lưu lại để bàn giao cho đội kỹ thuật tích hợp vào hệ thống của doanh nghiệp.
Doanh nghiệp cần tư vấn về kiến trúc hệ thống và bảo mật khi tích hợp nhiều dịch vụ bên thứ ba có thể tham khảo thêm tại /cong-nghe.
Một tình huống thực tế thường gặp
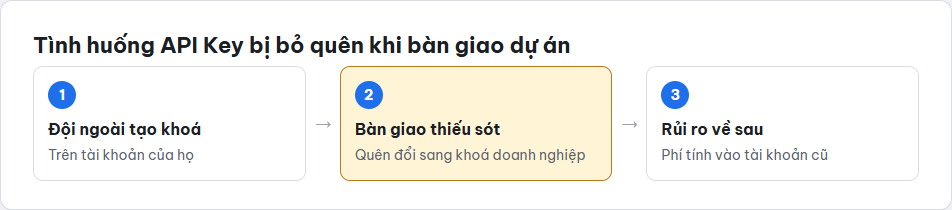
Một tình huống phổ biến là doanh nghiệp thuê đội phát triển bên ngoài xây website, đội phát triển tạo API Key trên tài khoản dịch vụ bản đồ hoặc gửi tin nhắn của chính họ để tiện thử nghiệm, sau đó bàn giao website mà quên đổi sang API Key riêng của doanh nghiệp. Kết quả là chi phí sử dụng dịch vụ vẫn tính vào tài khoản của đội phát triển cũ, gây rắc rối khi hợp tác kết thúc hoặc khi đội đó ngừng thanh toán dịch vụ.
- Khi nghiệm thu website hoặc phần mềm từ đối tác bên ngoài, luôn yêu cầu bàn giao đầy đủ danh sách API Key đang dùng và tài khoản dịch vụ tương ứng.
- Kiểm tra xem API Key đang dùng được tạo trên tài khoản của doanh nghiệp hay tài khoản cá nhân của đội phát triển.
- Yêu cầu tạo lại toàn bộ API Key trên tài khoản chính thức của doanh nghiệp trước khi đưa hệ thống vào vận hành thật.
- Lưu tài liệu ghi rõ mục đích của từng API Key đang dùng trong hệ thống, để người kế nhiệm sau này dễ quản lý.
Việc kiểm tra này nên được đưa thành một mục cụ thể trong quy trình nghiệm thu phần mềm của doanh nghiệp, thay vì chỉ dựa vào việc đội phát triển tự giác bàn giao đầy đủ, vì đây là một trong những sơ hở dễ bị bỏ qua nhất khi bàn giao dự án giữa các bên. Một danh sách kiểm tra đơn giản gồm vài dòng trong hợp đồng bàn giao có thể giúp tránh được rắc rối tốn kém hơn nhiều về sau, khi mà việc truy lại API Key đang dùng ở đâu, thuộc tài khoản nào có thể mất rất nhiều thời gian nếu không có tài liệu ghi chép từ đầu, nhất là khi đội phát triển ban đầu đã không còn hợp tác với doanh nghiệp nữa.
Câu hỏi thường gặp
API Key có giống mật khẩu không?
Về bản chất tương tự, đều là thông tin xác thực cần bảo mật. Khác biệt là API Key thường dùng cho việc một hệ thống gọi một hệ thống khác, còn mật khẩu thường dùng cho con người đăng nhập trực tiếp.
Nếu API Key bị lộ, doanh nghiệp có bị mất tiền không?
Có thể, nếu dịch vụ đó tính phí theo lượt sử dụng và người khác lợi dụng API Key bị lộ để gọi dịch vụ với số lượng lớn, chi phí phát sinh sẽ tính vào tài khoản của doanh nghiệp sở hữu khoá đó.
Làm sao biết API Key của doanh nghiệp có đang bị lộ không?
Theo dõi nhật ký sử dụng do dịch vụ cung cấp, nếu thấy số lượt gọi tăng bất thường không tương ứng với hoạt động thực tế của doanh nghiệp, đó là dấu hiệu cần kiểm tra ngay và cân nhắc thay khoá mới.
Một dịch vụ có thể có nhiều API Key khác nhau không?
Có. Doanh nghiệp nên tạo nhiều API Key riêng cho từng mục đích sử dụng, ví dụ một khoá cho môi trường thử nghiệm, một khoá cho môi trường vận hành thật, giúp dễ kiểm soát và thu hồi từng khoá riêng lẻ khi cần mà không ảnh hưởng tới các phần khác.
Ai trong doanh nghiệp nên được biết API Key?
Chỉ nên giới hạn cho những người trực tiếp cần dùng để phát triển hoặc vận hành hệ thống liên quan, không nên chia sẻ rộng rãi trong toàn bộ đội ngũ, kể cả trong các kênh trao đổi nội bộ không được bảo vệ đúng mức.